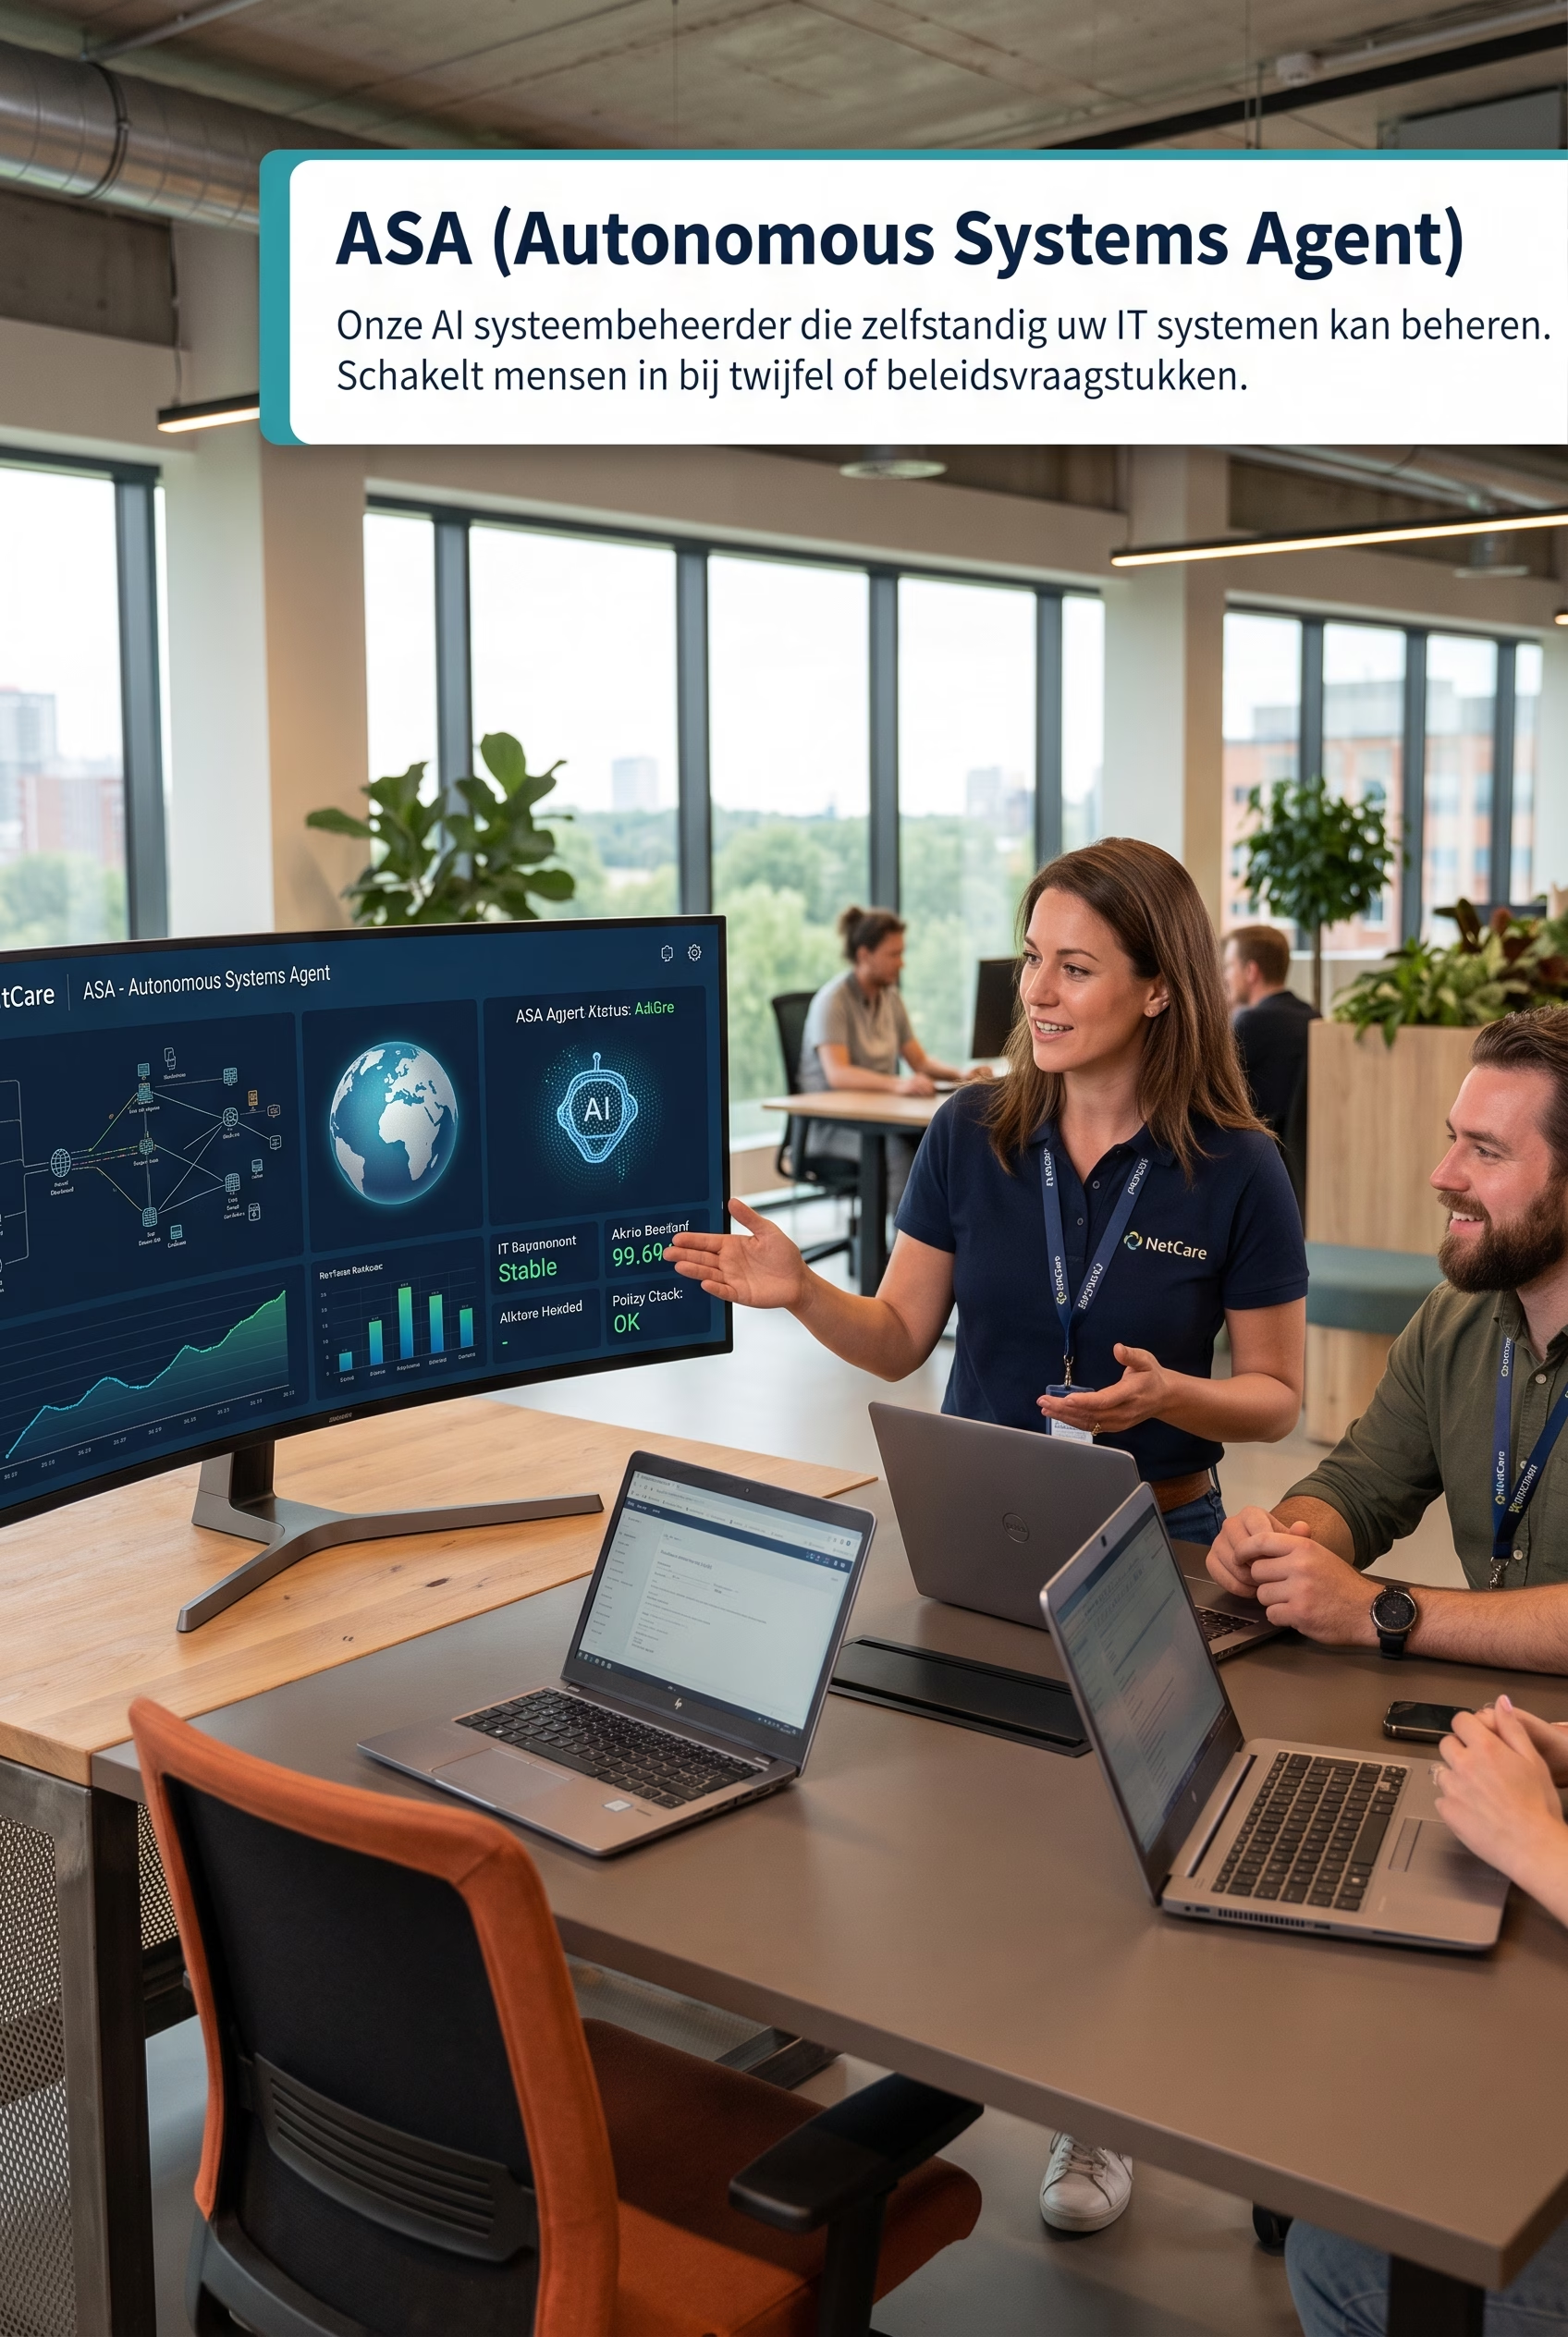
ASA е нашият администратор на AI системи. Той е независим от доставчиците и е проектиран така, че да не може да бъде хакнат чрез собствените си инструменти.
Какво представлява ASA?
Повечето „инструменти за управление с AI“, които се предлагат днес, идват от вашия доставчик и поради това по замисъл са насочени към неговите продукти. Ако изберете най-доброто от различни доставчици в IT средата (най-добрия сървър, най-доброто хранилище, най-доброто мрежово оборудване, дори когато са от различни марки — често най-разумният избор от икономическа и техническа гледна точка), накрая ще разполагате със също толкова отделни AI слоеве, които не комуникират помежду си.
ASA е различен. Това е собствен, независим от доставчиците администратор на AI системи, който получава знания за вашата IT среда — не чрез обучение, а чрез конфигуриране, както бихте въвели нов администратор в работата. Един слой за цялата ви IT инфраструктура, независимо от марките на оборудването и софтуера.
Защо ASA?
Независим от доставчиците Без обвързване с AI инструментите на една марка. ASA работи с цялата ви IT инфраструктура, съставена от най-доброто от различни доставчици — именно архитектурният принцип, който големите играчи се опитват да изградят възел по възел, вече достъпен и за малките и средните предприятия. Можете да изберете и самия модел и да го смените, когато се появят по-нови или по-евтини модели.
Защитата е заложена още в проекта, а не добавена впоследствие ASA управлява автономно инфраструктурния и софтуерния слой — дисково пространство, състояние на актуализациите, непрекъсната наличност, състояние на базите данни — без изобщо да получава достъп до системи за тикети, имейл или други източници на недоверен текст. Това не е пропуск, а съзнателно проектно решение: така се затваря уязвимостта, на която AI агентите по света най-често се натъкват — инжектирането на инструкции в заявката (prompt injection). Ако искате ASA да разрешава активно проблеми въз основа на тикети, включваме човешки администратор в процеса — никога без причина и винаги когато рискът действително нараства. При първото сутрешно влизане ASA може да има въпроси към човешкия администратор, но може и да няма.
По-ниски разходи, по-висока наличност, по-малко инциденти Голяма част от пробивите в сигурността на данните по света се дължат на уязвимости, за които отдавна е имало корекция, но тя просто е била приложена твърде късно. ASA премахва системно това забавяне: чрез непрекъснато наблюдение и ясно разграничаване между функционални актуализации (изчакваме, докато се докаже, че версията е надеждна) и актуализации по сигурността (прилагат се изключително бързо и поетапно), с автоматично връщане към предишната версия, ако се установи несъвместимост.
Основни характеристики
- 🔓 Независимост от доставчици — работи съвместно и интегрирано с оборудване и софтуер от различни доставчици, без обвързване с конкретен доставчик
- 🧠 Знания, специфични за средата, без обучение — ASA се запознава с вашата среда като нов колега и разширява знанията си с нейното развитие
- 🛡️ Без достъп до ненадеждно съдържание — без заявки за поддръжка и имейли, следователно без риск от prompt injection в най-уязвимата точка на всеки AI агент
- ⚙️ Фиксирани умения, определени от политики — ясно разграничение между функционалните актуализации и актуализациите за сигурност, всяка със собствен режим на изчакване и тестване
- ↩️ Автоматично връщане към предишно състояние — при срив или проблем с интеграцията между двама доставчици промяната се отменя и се изпраща уведомление, за да може случаят да бъде проучен в тестова среда
- 👤 Човешки контрол там, където е важен — рутинното управление е напълно автономно, а при изключения и разрешаване на проблеми винаги участва човек
- 📉 Минимални усилия за поддръжка след настройката — след еднократното правилно конфигуриране текущата поддръжка на самия AI слой остава минимална
- 🔍 Чувствителност към постепенно проявяващи се грешки — откриване въз основа на отклонения от собствената историческа базова линия, а не само на сериозни сривове
Как работи
- Първоначална оценка — картографираме настоящата ви IT среда: кои са доставчиците, какви са връзките между системите и какви са рисковете
- Предаване на знания — ASA се обучава за вашата конкретна среда: топология, оперативни процедури и политики
- Установяване на политики — заедно определяме постоянните умения: политика за актуализации, прагове за връщане към предишно състояние и пътища за ескалация
- Автономно стартиране — ASA поема ежедневното управление: наблюдение, инсталиране на корекции и проверки на състоянието
- Ескалация към човек — при съмнение, инцидент или заявка за отстраняване на проблеми ASA се обръща към системен администратор.
- Непрекъснато адаптиране — с разрастването на вашата среда разширяваме конфигурацията — без цялостно преработване, но с редовна поддръжка, която можете да извършвате и сами с предоставените инструменти.
За кого е предназначена ASA?
ASA е разработена специално за МСП: компании, които искат да се възползват от професионално и непрекъснато IT управление — подобно на това, което големите предприятия осигуряват със собствени SOC екипи и екипи за платформена инфраструктура — но нямат хората или бюджета, за да изградят такава организация сами.
- Малки и средни предприятия без собствен голям ИТ отдел
- Организации с ИТ среда от най-добрите налични решения от различни доставчици
- Компании, уязвими към забавяне при инсталирането на корекции, но без възможност да осигурят денонощен екип по сигурността
- Разрастващи се компании, които искат да предотвратят затлачването на ИТ средата си с остарели системи
Често задавани въпроси
Достатъчно сигурно ли е това за критични системи? Да — именно защото ASA умишлено няма достъп до тикети, имейл или други източници на недоверен текст, тя не е изложена на атаките чрез инжектиране на инструкции в заявката (prompt injection), от които възникват повечето инциденти с AI агенти по света. За задачи, които крият такъв риск, поставяме човек между ASA и изпълнението.
Работи ли ASA с доставчиците, които вече използваме? Почти винаги. ASA е създадена така, че да не зависи от конкретен доставчик — тя не заменя сървърите, системите за съхранение или мрежовото оборудване, а ги управлява независимо от марката.
Какво става, ако се окаже, че дадена актуализация, приложена от ASA, не работи? В такъв случай ASA автоматично отменя промяната и докладва инцидента, за да може той да бъде проучен в тестова среда — никога не прилага промени без проверка.
Заменя ли ASA нашия ИТ специалист или доставчик? Не. ASA поема рутинните и отнемащи време задачи по управлението — инсталиране на корекции, мониторинг и проверки на изправността — така че вашите служители (или Netcare, ако сте възложили тази работа на нас) да могат да се съсредоточат върху онова, с което човек се справя по-добре: сложни проблеми, архитектурни решения и изключения. Така че ASA наистина спестява време и средства. Освен това изкуственият интелект има широки познания за различни продукти, което намалява нуждата от наемане на външни специалисти.
Колко бързо ASA може да започне работа? Това зависи от мащаба и сложността на вашата ИТ среда. След първоначалния разговор и предаването на необходимите знания ASA може скоро да поеме самостоятелно първите задачи с нисък риск. Овластяваме я постепенно с допълнителни правомощия, докато се доказват доверието в нея и успешните ѝ резултати.
Започнете
Искате ли да разберете дали ASA е подходяща за вашата ИТ среда? Свържете с нас се за разговор без ангажимент.
Работим заедно за по-добро дигитално бъдеще.


