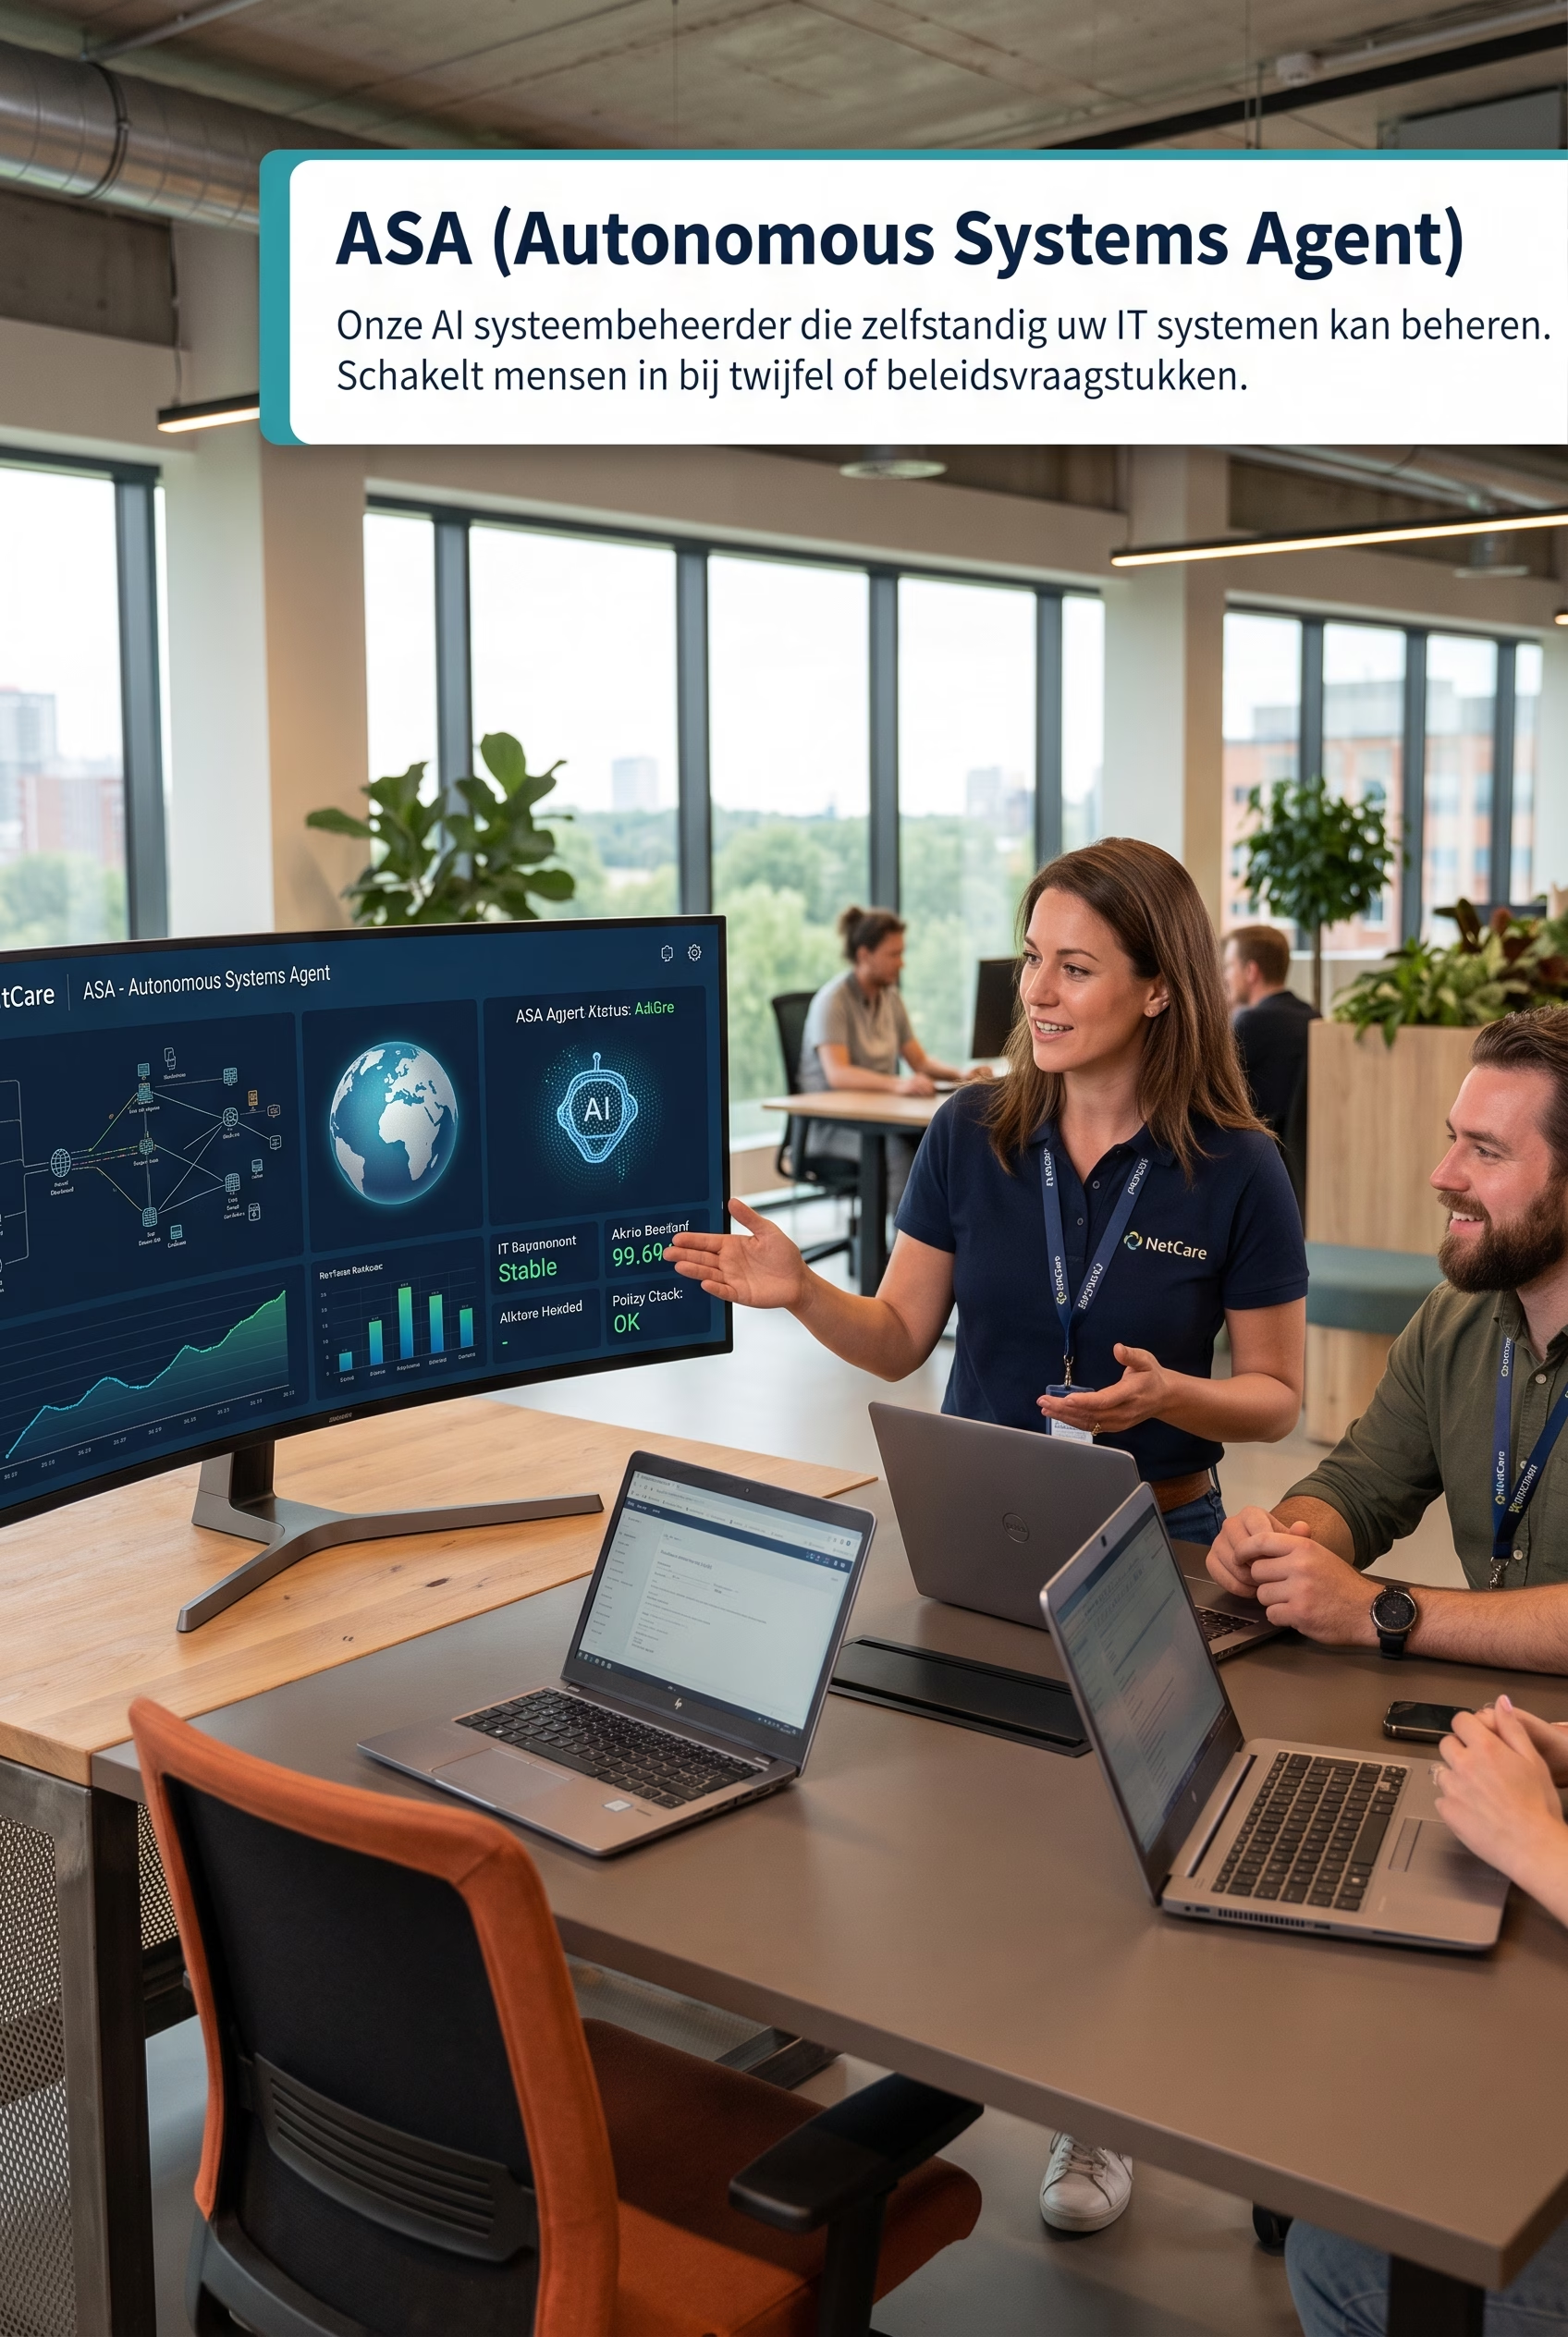
Az ASA a mi mesterséges intelligenciával működő rendszergazdánk. Beszállítófüggetlen, és úgy terveztük, hogy saját eszközein keresztül ne lehessen feltörni.
Mi az ASA?
A ma értékesített „MI-alapú felügyeleti eszközök” többségét az Ön saját beszállítója kínálja – ezért szükségképpen az ő termékeire összpontosítanak. Ha kategóriájukban a legjobb informatikai megoldásokat választja (a legjobb szervert, tárhelyet és hálózati eszközöket, akkor is, ha különböző márkáktól származnak – ez gyakran gazdaságilag és műszakilag is a legésszerűbb választás), akkor továbbra is ugyanannyi különálló, egymással nem kommunikáló MI-réteggel kell boldogulnia.
Az ASA más. Saját fejlesztésű, beszállítófüggetlen MI-alapú rendszergazda, amely megkapja az Ön informatikai környezetére vonatkozó ismereteket – nem betanítjuk, hanem beállítjuk, ahogyan egy új rendszergazdát is bevezetne a munkába. Egyetlen réteg a teljes informatikai környezetében, az abban használt márkáktól függetlenül.
Miért az ASA?
Beszállítófüggetlen Nincs egyetlen márkához kötött MI-eszközökhöz való kötöttség. Az ASA az Ön teljes, kategóriájukban legjobb informatikai környezetében működik – pontosan azt az architekturális elvet követi, amelyet a nagy szereplők csomópontról csomópontra igyekeznek megvalósítani, mostantól a kkv-k számára is. A modell is szabadon választható, és lecserélhető, ha újabb vagy olcsóbb modellek válnak elérhetővé.
Beépített biztonság, nem utólagos kiegészítés Az ASA önállóan felügyeli az infrastruktúrát és a szoftverréteget – a tárhelyet, a javítások állapotát, az üzemidőt és az adatbázis állapotát –, anélkül, hogy valaha is hozzáférne jegykezelő rendszerekhez, e-mailekhez vagy más, nem megbízható szöveges forrásokhoz. Ez nem hanyagság, hanem tudatos tervezési döntés: pontosan azt a sebezhetőséget küszöböli ki, amelybe a MI-ügynökök világszerte a leggyakrabban ütköznek (promptinjektálás). Ha azt szeretné, hogy az ASA jegyek alapján aktívan meg is oldja a felmerülő problémákat, emberi rendszergazdát vonunk be a folyamatba – nem rutinszerűen, hanem mindig akkor, amikor a kockázat valóban megnő. Reggel, az első bejelentkezéskor kiderül, hogy van-e kérdése az ASA-nak az emberi rendszergazdához.
Alacsonyabb költségek, nagyobb rendelkezésre állás, kevesebb incidens A világszerte bekövetkező adatvédelmi incidensek jelentős részét olyan sebezhetőségek okozzák, amelyekre már régóta létezett javítás, azt azonban egyszerűen túl későn telepítették. Az ASA rendszerszinten küszöböli ki ezt a késedelmet: folyamatos felügyelettel, a funkcionális frissítések és a biztonsági frissítések egyértelmű megkülönböztetésével – az előbbieknél nyugodtan megvárja, hogy az új verzió beváljon, az utóbbiakat pedig rendkívül gyorsan, fokozatosan telepíti –, és automatikus visszaállítással, ha valami inkompatibilisnek bizonyul.
Főbb jellemzők
- 🔓 Beszállítófüggetlen — különböző gyártók berendezéseivel és szoftvereivel együtt, illetve azok között működik; nincs beszállítói függőség
- 🧠 Környezetspecifikus tudás, nem betanítás — az ASA megismeri az Ön környezetét, akárcsak egy új kolléga, és tudását a környezet növekedésével párhuzamosan bővíti
- 🛡️ Nincs hozzáférés nem megbízható tartalomhoz — nincs hibajegy, nincs e-mail, így nem áll fenn promptinjekciós kockázat az AI-ügynökök legsebezhetőbb pontján
- ⚙️ Rögzített, szabályzatvezérelt képességek — a funkcionális és a biztonsági frissítések kifejezetten elkülönülnek, mindegyikhez saját várakozási és tesztelési rend tartozik
- ↩️ Automatikus visszaállítás — ha két szolgáltató között üzemzavar vagy integrációs probléma lép fel, a módosítást visszavonjuk, és jelezzük az esetet, hogy tesztkörnyezetben kivizsgálható legyen
- 👤 Emberi felügyelet ott, ahol számít — a rutinszerű felügyelet teljesen autonóm, a kivételek kezelése és a problémák megoldása azonban mindig emberi közreműködéssel történik
- 📉 Minimális karbantartási igény a beállítás után — egyszeri, megfelelő beállítás után az AI-réteg saját kezelésének ráfordítása minimális marad
- 🔍 A fokozatosan kialakuló hibákat is észleli — az észlelés a saját korábbi alapértékektől való eltérésen alapul, nem csupán a súlyos üzemzavarokon
Így működik
- Felmérés — feltérképezzük az Ön jelenlegi IT-környezetét: mely szolgáltatók, milyen kapcsolatok és milyen kockázatok jellemzik
- Ismeretátadás — az ASA-t betanítjuk az Ön konkrét környezetére: annak topológiájára, üzemeltetési útmutatóira és szabályzataira
- Szabályzat rögzítése — közösen meghatározzuk az állandó működési rutinokat: a javítási szabályzatot, a visszaállítási küszöbértékeket és az eszkalációs útvonalakat.
- Önálló indulás — Az ASA átveszi a napi üzemeltetést: felügyelet, javítócsomagok telepítése, állapotellenőrzések
- Emberi beavatkozás — ha kétség merül fel, incidens történik, vagy segítségre van szükség a problémák megoldásához, az ASA bevon egy rendszergazdát.
- Folyamatos finomhangolás — ahogy növekszik a környezete, bővítjük a konfigurációt: nincs szükség újratervezésre, csak rendszeres karbantartásra, amelyet a mellékelt eszközökkel Ön is elvégezhet.
Kinek szól az ASA?
Az ASA-t elsősorban a kkv-k: olyan vállalkozások számára fejlesztettük ki, amelyek professzionális, folyamatos informatikai felügyeletet szeretnének – hasonlót ahhoz, amit a nagyvállalatok saját SOC- és platformcsapataikkal biztosítanak –, de nincs meg hozzá a megfelelő létszámuk vagy költségvetésük, hogy ezt maguk építsék ki.
- Kis- és középvállalkozások saját, nagy IT-részleg nélkül
- Best-of-breed IT-környezettel rendelkező szervezetek (több, egymás mellett működő szolgáltatóval)
- Olyan vállalatok, amelyeknél kockázatot jelentenek a javítócsomagok telepítésének késedelmei, de nem tudnak éjjel-nappal működő biztonsági csapatot fenntartani
- Növekvő vállalatok, amelyek szeretnék megelőzni, hogy IT-környezetük elavult rendszerekkel telítődjön
Gyakran ismételt kérdések
Valóban elég biztonságos ez a kritikus rendszerekhez? Igen – éppen azért, mert az ASA tudatosan nem fér hozzá jegyekhez, e-mailekhez vagy más, nem megbízható szöveges forrásokhoz, így nem éri el azt a támadási felületet (promptinjektálás), amely a MI-ügynökökkel kapcsolatos incidensek többségét okozza világszerte. Azoknál a feladatoknál, amelyek valóban magukban hordozzák ezt a kockázatot, embert iktatunk az ASA és a végrehajtás közé.
Együttműködik az ASA azokkal a beszállítókkal, akiket már most is használunk? Szinte mindig. Az ASA-t tudatosan gyártófüggetlenre terveztük – nem váltja ki a szervereket, a tárhelyet vagy a hálózati eszközöket, hanem kezeli őket, márkától függetlenül.
Mi történik, ha az ASA olyan frissítést telepít, amelyről kiderül, hogy nem működik? Ilyenkor az ASA automatikusan visszavonja a módosítást, és jelzi az incidenst, hogy az egy tesztkörnyezetben kivizsgálható legyen – soha nem élesíti vakon a változtatást.
Kiváltja az ASA az informatikai munkatársunkat vagy a beszállítónkat? Nem. Az ASA átveszi a rutinszerű, időigényes üzemeltetési feladatokat – a javítások telepítését, a felügyeletet és az állapotellenőrzéseket –, így az Ön munkatársai (vagy megbízott szolgáltatóként a Netcare) arra összpontosíthatnak, amit az ember jobban végez: az összetett problémák megoldására, az architekturális döntésekre és a kivételes esetekre. Ezzel valóban időt és költséget takarít meg. Emellett a mesterséges intelligencia számos termékről széles körű ismeretekkel rendelkezik, így ritkábban van szükség külső szakértelem igénybevételére.
Milyen gyorsan áll üzembe az ASA? Ez az informatikai környezet méretétől és összetettségétől függ. A felmérést és a tudásátadást követően az ASA hamar átveheti az első, alacsony kockázatú feladatokat; a jogosultságait fokozatosan bővítjük, ahogy a bizalom és a bizonyított eredmények ezt alátámasztják.
Kezdés
Kíváncsi, hogy az ASA megfelel-e az Ön informatikai környezetének? Vegye a kapcsolatot fel egy kötetlen beszélgetésért.
Dolgozzunk együtt egy jobb digitális jövőért.


