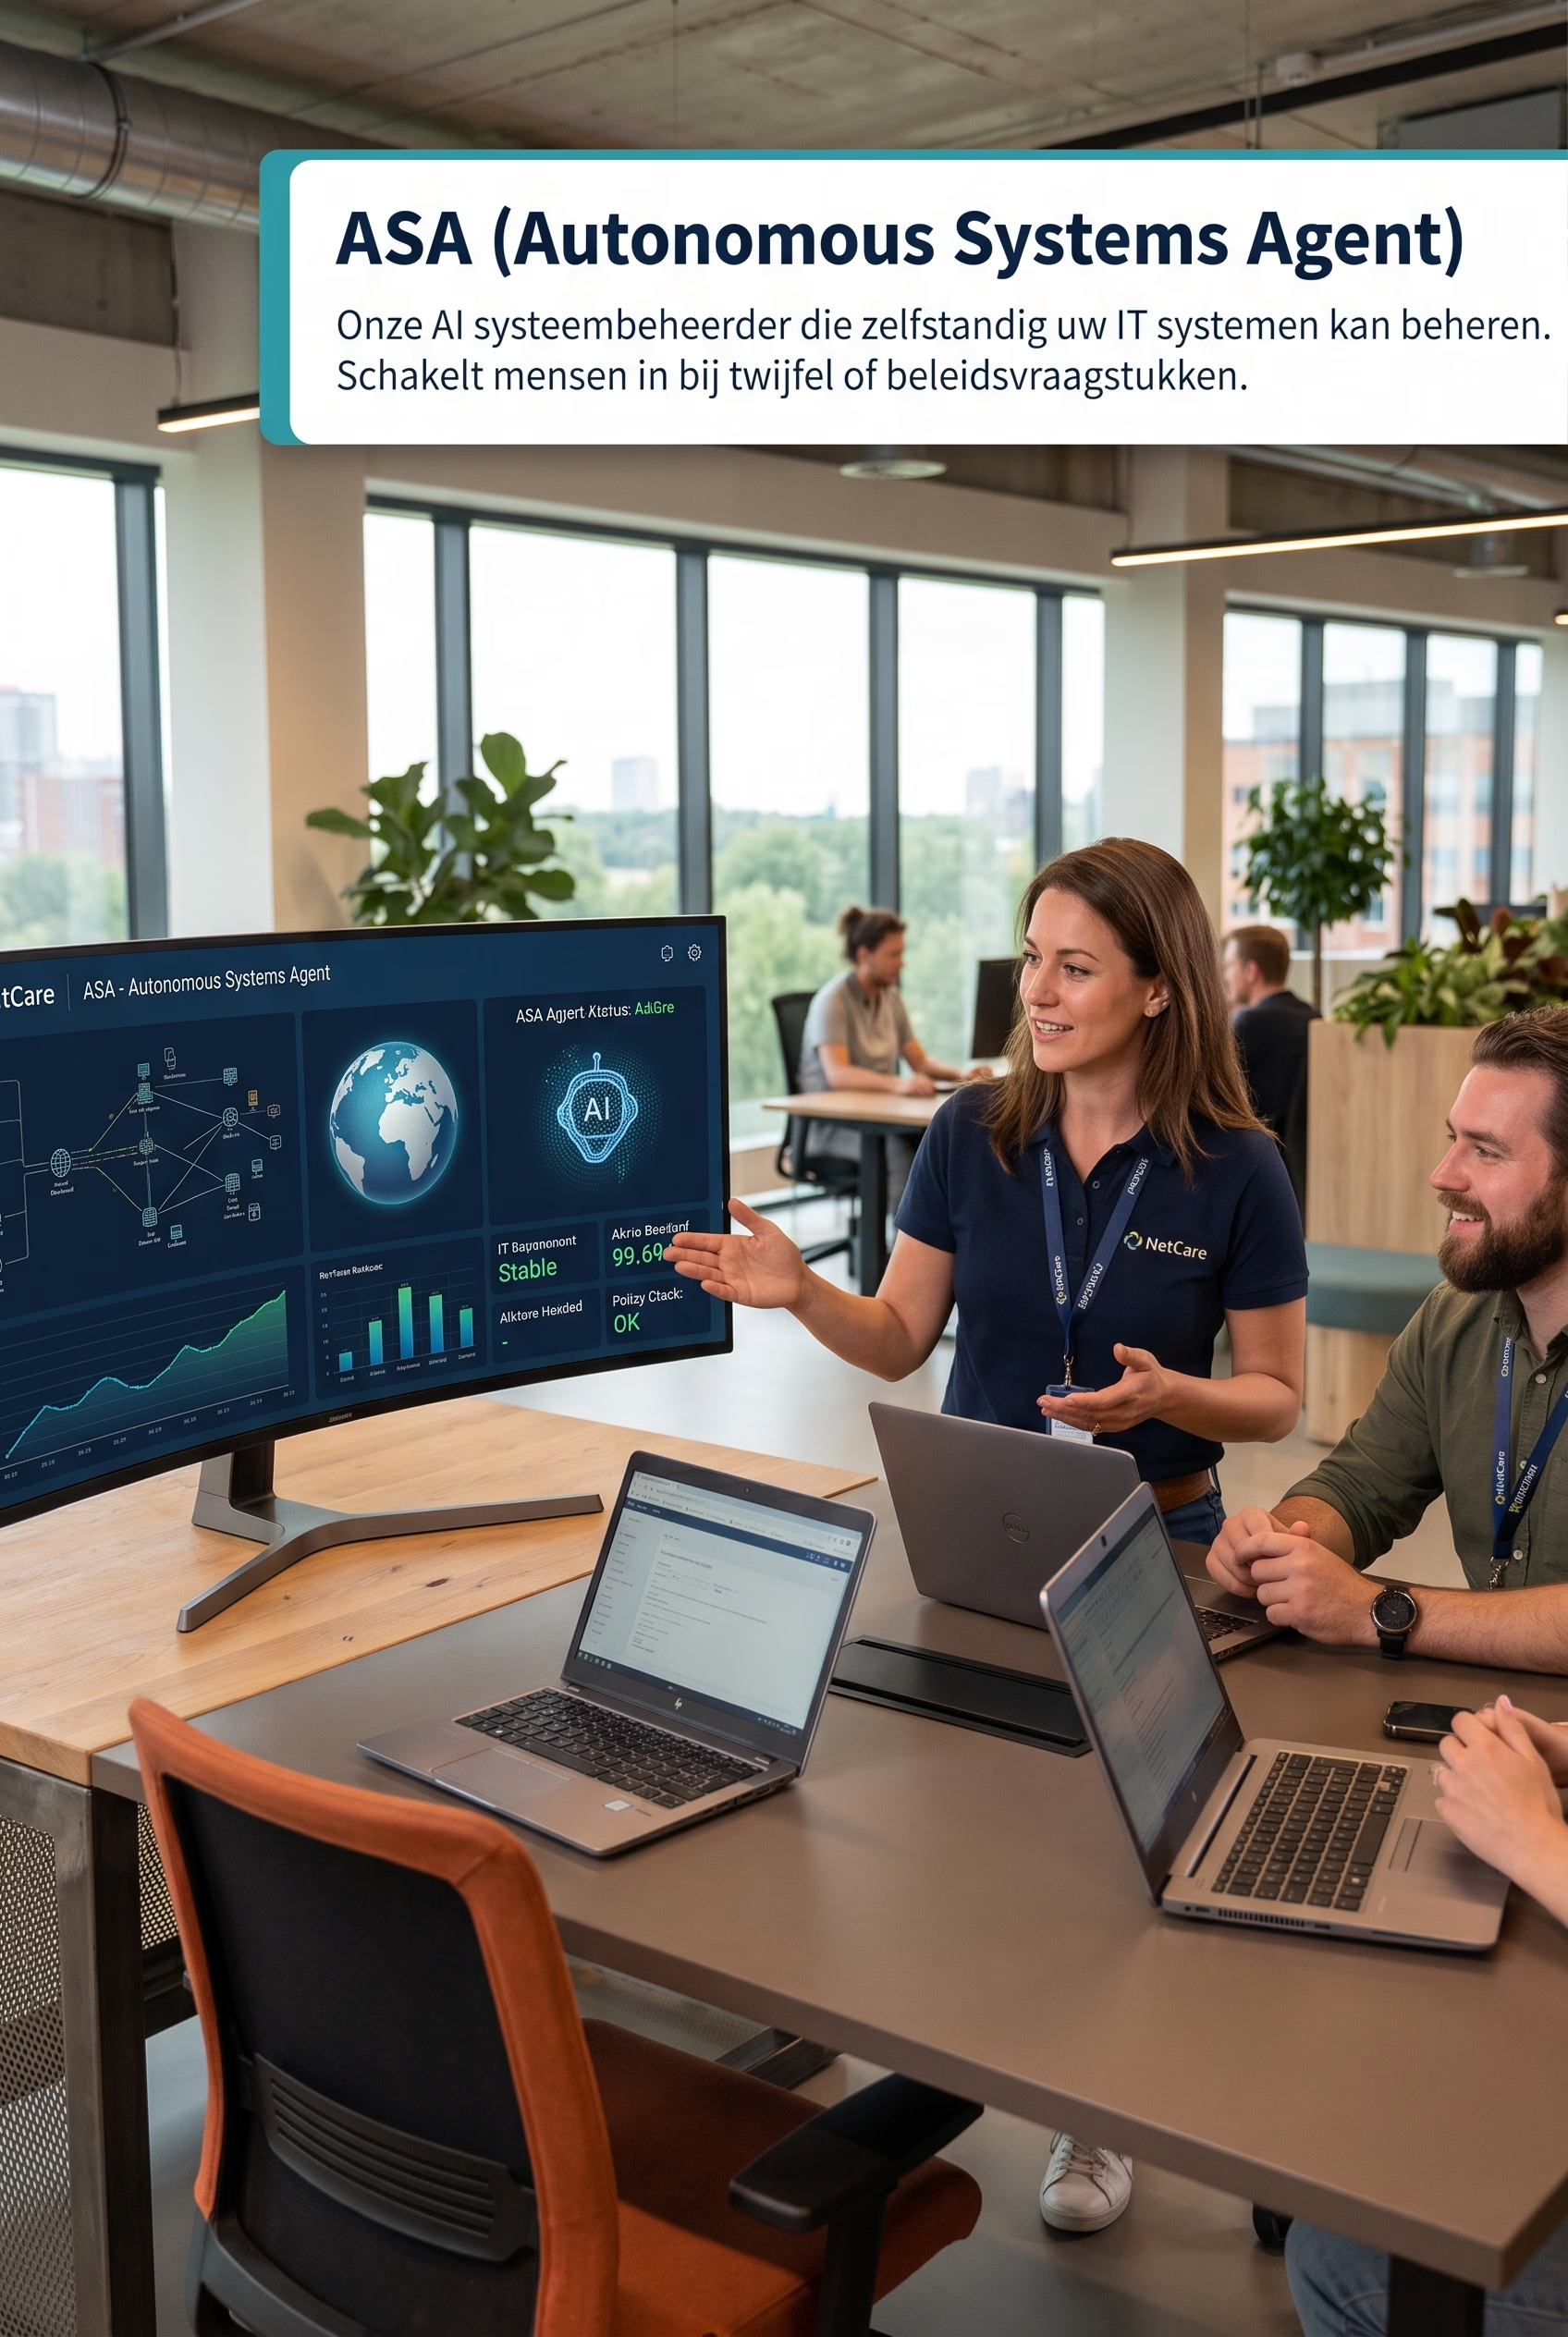
ASAは、当社のAIシステム管理者です。特定のベンダーに依存せず、自身のツールを経由したハッキングを防げるよう設計されています。
ASAとは?
現在販売されている「AI運用管理ツール」の多くは、自社製品のベンダーが提供するものです。そのため必然的に、そのベンダーの製品に最適化されています。ベスト・オブ・ブリードのIT(最適なサーバー、最適なストレージ、最適なネットワーク機器を、異なるメーカーの製品であっても組み合わせる方式です。多くの場合、経済面でも技術面でも最も合理的な選択です)を選ぶと、相互に通信できない独立したAIレイヤーが、製品ごとに増えていくことになります。
ASAは異なります。お客様のIT環境に関する知識を与えられて動作する、独自のベンダー非依存型AIシステム管理者です。知識を学習させるのではなく、新しい管理者に業務を引き継ぐように設定します。どのメーカーの製品が含まれているかにかかわらず、IT環境全体を横断する単一のレイヤーとして機能します。
なぜASAなのか?
ベンダーに依存しない 特定ブランドのAIツールに囲い込まれることはありません。ASAは、お客様の完全なベスト・オブ・ブリードIT環境全体で動作します。これは、大手企業がノード単位で構築しようとしているアーキテクチャ原則そのものであり、現在では中小企業でも利用できます。使用するモデルも自由に選択でき、新しいモデルやより低コストのモデルが利用可能になった際には変更できます。
後付けではなく、設計段階からセキュア ASAは、ディスク容量、パッチ適用状況、稼働時間、データベースの健全性など、インフラストラクチャ層とソフトウェア層を自律的に管理します。一方で、チケットシステム、メール、その他の信頼できないテキスト情報源には一切アクセスしません。これは不注意ではなく、意図的な設計です。世界中のAIエージェントが最も頻繁に遭遇する脆弱性、つまりプロンプトインジェクションにつながる侵入口を、まさに遮断します。チケットに基づいてASAが問題を能動的に解決することを望まれる場合は、人間の管理者を処理に介在させます。必要もないのに介在させることはなく、リスクが実際に高まる場合に限って対応します。朝、最初にログインした時点で、ASAから人間の管理者への確認事項がある場合も、ない場合もあります。
コストを削減し、稼働率を向上させ、インシデントを削減 世界中で発生するデータ侵害の多くは、ずっと前からパッチが存在していたにもかかわらず、適用が単に遅れた脆弱性によって引き起こされています。ASAはこの遅延を構造的に解消します。継続的なモニタリングを行い、機能アップデート(リリースの信頼性が確認されるまで慎重に待つもの)とセキュリティアップデート(迅速かつ段階的に展開するもの)を明確に区別します。互換性がないことが判明した場合は、自動的にロールバックします。
主な特徴
- 🔓 ベンダーに依存しない — 複数のベンダーの機器やソフトウェアの間およびその上で動作し、特定ベンダーへのロックインがありません
- 🧠 環境に特化した知識、トレーニングではない — ASAは新しい同僚と同じようにお客様の環境について学習し、環境の拡大に合わせて知識を広げます
- 🛡️ 信頼できないコンテンツへのアクセスなし — チケットもメールも使用しないため、あらゆるAIエージェントの最も脆弱な接点におけるプロンプトインジェクションのリスクがありません
- ⚙️ 固定された、ポリシーに基づくスキル — 機能更新とセキュリティ更新を明確に区別し、それぞれに固有の保留・テストプロセスを設けています
- ↩️ 自動ロールバック — 障害や2社のベンダー間の連携に問題が発生した場合は、変更をロールバックして報告し、テスト環境で調査できるようにします
- 👤 重要な場面では人が介在 — 日常運用は完全自律化し、例外対応や問題解決では必ず人が関与します
- 📉 導入後のメンテナンス負担を最小化 — 一度適切に設定すれば、AIレイヤー自体の管理負担を最小限に抑えられます
- 🔍 潜在的なエラーにも敏感に対応 — 単純な障害だけでなく、過去の自らの基準値からの逸脱に基づいて検知します
仕組み
- 現状把握 — 現在のIT環境を把握します。利用中のベンダー、接続関係、リスクを明確にします
- ナレッジ移転 — ASAをお客様固有の環境に適応させます。トポロジー、運用手順書、ポリシーを学習させます
- ポリシーの策定 — 何を標準スキルとするかを共に決定します。パッチポリシー、ロールバックのしきい値、エスカレーション経路などです
- 自律運用の開始 — ASAが日常の運用管理を引き継ぎます。監視、パッチ適用、ヘルスチェックを行います
- 人的エスカレーション — 判断に迷う場合、インシデントが発生した場合、または問題解決の依頼があった場合、ASAは管理者にエスカレーションします。
- 継続的な調整 — お客様の環境の成長に応じて設定を拡張します。再設計は不要で、定期的なメンテナンスのみ必要です。付属のツールを使って、お客様自身で行うこともできます。
ASAは誰のためのものですか?
ASAは特に、次のような 中小企業企業向けに開発されています。専門的かつ継続的なIT管理のメリットを享受したい一方で、大企業が自社のSOCチームやプラットフォームチームで実現しているような体制を、自ら構築するための人材や予算がない企業です。
- 大規模な自社IT部門を持たない中小企業
- ベスト・オブ・ブリードのIT環境を採用している組織(複数のベンダーを併用)
- パッチ適用の遅延に弱い一方、24時間365日のセキュリティチームを配置できない企業
- IT環境がレガシーシステムで複雑化するのを防ぎたい成長企業
よくあるご質問
重要システムに対しても、十分に安全なのでしょうか? はい。ASAは意図的にチケット、メール、その他の信頼できないテキスト情報源にアクセスしないため、世界中で発生するAIエージェントのインシデントの多くを引き起こしている攻撃対象領域、つまりプロンプトインジェクションを抱えません。そのリスクを伴う作業については、ASAと実行処理の間に人間を介在させます。
ASAは、現在利用しているベンダーに対応していますか? ほぼ常に対応しています。ASAは特定のベンダーに依存しない設計になっており、サーバー、ストレージ、ネットワーク機器を置き換えるのではなく、メーカーを問わず管理します。
ASAが適用した更新がうまく機能しなかった場合、どうなりますか? その場合、ASAは変更を自動的にロールバックし、インシデントを報告します。これにより、テスト環境で調査できます。決して無検証のまま処理を進めることはありません。
ASAは、社内のIT担当者や委託先を置き換えるのですか? いいえ。ASAは、パッチ適用、監視、ヘルスチェックなど、定型的で時間のかかる管理作業を引き受けます。これにより、社内の担当者(または委託先としてのNetcare)は、人間がより得意とする複雑な問題への対応、アーキテクチャの判断、例外処理に集中できます。つまり、実際に時間とコストを削減できます。さらに、AIはさまざまな製品に関する幅広い知識を備えているため、外部の専門家を依頼する必要も減ります。
ASAはどのくらいの期間で運用を開始できますか? IT環境の規模と複雑さによって異なります。初期ヒアリングと知識の引き継ぎを終えると、ASAは比較的早い段階で、リスクの低い最初のタスクを自律的に処理できます。信頼と実績が積み重なるにつれて、より多くの権限を段階的に付与していきます。
始める
ASAが貴社のIT環境に適しているか、気になりませんか? お問い合わせ ください まずはお気軽にご相談ください。
より良いデジタルの未来を、ともにつくりましょう。


