Cybersicherheit und die Architektur der Zukunft
Künstliche Intelligenz verändert die IT-Landschaft in rasantem Tempo. Während sich viele Organisationen auf Produktivitätssteigerungen und die Abschaffung manueller Arbeit konzentrieren, vollzieht sich im Hintergrund eine grundlegendere Transformation: ein asymmetrischer Wettlauf gegen die Zeit in der Cybersicherheit.
Die Dringlichkeit ist offensichtlich: Organisationen, die ihre Sicherheitsmaßnahmen und ihre Architektur nicht an dieses Tempo anpassen, werden durch Cybervorfälle oder fehlenden Versicherungsschutz aus dem Markt gedrängt. Um diese Transformation zu verstehen und zu bewältigen, müssen wir die drei aufeinanderfolgenden Wellen der KI-Sicherheitsproblematik betrachten – und die Architektur, die erforderlich ist, um zu bestehen.
Die drei Wellen der KI-Sicherheitstransformation
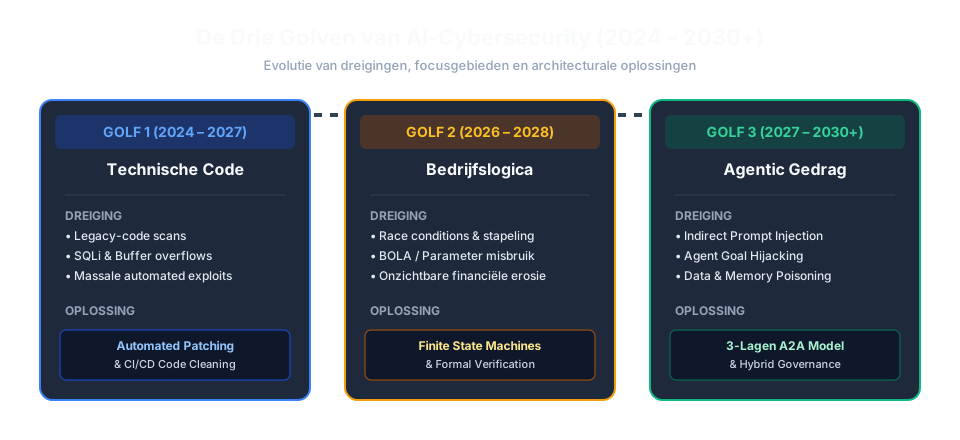
Welle 1: Technische Schwachstellen im Code (2025–2027)
-
Das Problem: Die aktuelle Explosion von Datenlecks und Einbrüchen ist das Ergebnis eines historischen Aufholprozesses. KI-Tools durchleuchten jahrzehntelang von Menschen geschriebenen Legacy-Code. Klassische Fehler – etwa SQL-Injection, Speicherlecks und veraltete Bibliotheken – werden von Angreifern in großem Maßstab entdeckt.
-
Die Dynamik: In dieser Phase geht es um „Shift Left“ und automatische Code-Hygiene. Unternehmen, die ihre Pipelines bereinigen und mit automatisierten Tests und Patches ausstatten, machen ihre traditionellen Codebasen schnell sicherer als je zuvor.
-
Die Lösung: Kontinuierliches automatisiertes Patchen und Bereinigen von Code. CI/CD-Pipelines werden mit KI-Gatekeepern ausgestattet, die Codebasen kontinuierlich durchleuchten, automatisch Patches erstellen und diese nach erfolgreich bestandenen Integrationstests ausrollen.
Welle 2: Missbrauch der Geschäftslogik (2026–2028)
-
Das Problem: Sobald die technische Eingangstür geschlossen ist, verlagert sich der Kampf auf die funktionale Logik. Eine API kann technisch zu 100 % sicher programmiert sein (keine SQL-Injection oder Pufferüberläufe), doch wenn ein Benutzer oder Skript das System durch eine bestimmte Abfolge von Aktionen beeinflussen kann – etwa durch Race Conditions bei Rabatten, BOLA-Manipulationen oder das Überspringen von Prozessschritten –, entsteht ein unmittelbarer finanzieller Schaden.
-
Die Dynamik: Angreifer brechen das System nicht mehr auf; sie bringen es dazu, auf eine Weise zu funktionieren, die die Organisation Geld kostet. Dies führt zu einer kontinuierlichen, unsichtbaren Erosion der Margen.
-
Die Lösung: Formale Verifizierung und strikte Zustandsautomaten (FSM).
-
Endliche Zustandsautomaten (FSM): Geschäftsprozesse werden nicht als einzelne API-Endpunkte geschrieben, sondern mathematisch als geschlossene Zustandsmaschine modelliert. Das System kann nur von Zustand A (
CART_CREATED) zu Zustand B (PAYMENT_PENDING) und C (ORDER_COMPLETED) wechseln. Das Manipulieren oder Überspringen von Schritten wird auf Serverebene technisch unmöglich gemacht. -
Idempotenz und atomare Transaktionen: Aktionen werden idempotent gestaltet und über strikte Isolationsstufen in Datenbanken verarbeitet. Race Conditions (mehrere Anfragen gleichzeitig senden, um Rabatte zu kombinieren) werden auf Datenbankebene automatisch blockiert oder in eine Warteschlange gestellt.
-
Formale Verifikation durch KI: KI-Agenten werden in der Build-Pipeline eingesetzt, um durch mathematische Verifikation zu beweisen belegen, dass die Software ausschließlich die vorgesehenen logischen Zustände annehmen kann, noch bevor der Code in Produktion geht.
-
Welle 3: Manipulation von KI-Agenten und Entscheidungsprozessen (2027–2030+)
-
Das Problem: In einer vollständig agentisch Welt arbeiten autonome KI-Agenten zusammen und treffen Entscheidungen auf Grundlage von Daten aus der Außenwelt (E-Mails, Rechnungen, Dokumente). Angreifer konzentrieren sich in dieser Phase auf Indirekte Prompt-Injection, Datenvergiftung und die Übernahme von Agentenzielen.
-
Die Dynamik: Der Quellcode und die Logik sind korrekt, aber der KI-Agent wird durch den Kontext, den er liest, in die Irre geführt. Die Frage verschiebt sich von „Ist der Code sicher?“ zu „Ist die Entscheidungsfindung des Agenten zuverlässig?“.
-
Die Lösung: Das 3-Schichten-A2A-Kommunikationsmodell (Agent-to-Agent).
Die Architekturlösung für Welle 3: Das 3-Schichten-A2A-Modell
Damit KI-Agenten flexibel über komplexe Situationen und Sonderfälle verhandeln können, ohne die Organisation den Risiken der dritten Welle auszusetzen, ist eine mehrschichtige Kommunikationsarchitektur erforderlich. Das Prinzip ist einfach: Verhandelt wird in freier Sprache, ausgeführt wird jedoch über einen formalen Vertrag.

Die drei Schichten der A2A-Architektur:
Schicht 1: Die freie Verhandlungsschicht (Ausdruck und Kreativität)
Hier kommunizieren Agenten in einem umfangreichen Kontext miteinander, um komplexe Fragestellungen, Preise und Rahmenbedingungen auszuloten.
-
Das Risiko: Dies ist die anfälligste Ebene für Beeinflussung, Prompt-Injection und Manipulation.
-
Die Absicherung: Auf dieser Ebene dürfen Agenten keine direkte Aktion in der Produktionsinfrastruktur auszuführen. Es handelt sich um eine isolierte Sandbox. Darüber hinaus überwachen wir diese Ebene mit Kognitive Ratenbegrenzung (um zu verhindern, dass ein Agent unbegrenzt Parameter austesten kann) und Modellübergreifende Validierung (ein zweites, anders trainiertes KI-Modell bewertet das Verhandlungsergebnis auf Manipulation).
Schicht 2: Die Formalisierungs- und Intentionsschicht (Die rechtliche Absicherung)
Sobald die Agenten in Ebene 1 eine Einigung über eine Lösung oder Transaktion erzielen, wird das Ergebnis von sämtlicher freier Sprache und narrativer Darstellung bereinigt.
-
Die Absicherung: Das Ergebnis wird in einen formalen, strukturierten Vertrag umgewandelt (über eine Domänenspezifische Sprache oder ein festgelegtes JSON-Schema). Darin werden die Verpflichtungen, Grenzen und Bedingungen ausdrücklich definiert. Diese Ebene fungiert als digitaler „Notar“, der überprüft, ob der Vorschlag den zuvor festgelegten Unternehmensrichtlinien entspricht.
Schicht 3: Die deterministische Ausführungsschicht (Das unverrückbare Fundament)
Auf dieser Ebene wird die eigentliche Transaktion oder Systemänderung durchgeführt. Hier kommunizieren keine KI-Agenten mehr miteinander, sondern harte, mathematische Systeme über die überwachte Logik aus Welle 2.
-
Die Absicherung:
-
Kryptografische Verifizierung: Nachrichten zwischen Systemen werden über Mutual TLS (mTLS) gesichert, mit eindeutigen Nonces (zur Verhinderung von Replay-Angriffen) versehen und mit kryptografischen Schlüsseln signiert.
-
Deterministische Gateway-Systeme: API-Gateways prüfen ohne Beteiligung der KI, ob eine Anfrage innerhalb der festgelegten Grenzen liegt (z. B. einem maximalen Transaktionsbetrag).
-
Die neue Rolle menschlicher Experten
Dieser mehrschichtige Ansatz zeigt, dass die Rolle menschlicher Fachleute nicht verschwindet, sondern sich auf die Gestaltung der Systemrahmen verlagert:
-
Der Einkäufer Er entwickelt die Strategien, Parameter und Grenzen, innerhalb derer der Agent in Schicht 1 verhandeln darf.
-
Der Jurist Er entwickelt die Vorlagen, Ontologien und formal-logischen Rahmenbedingungen für Schicht 2.
-
Der Security Architect Er baut die deterministische, überwachte Ausführungsumgebung in Schicht 3 auf und gewährleistet die FSM-Logik aus Welle 2.
Indem wir die „Denk- und Verhandlungsphase“ strikt von der „Ausführungsphase“ trennen, bewahren wir die Flexibilität von KI-Agenten, während die Kontrolle über die Geschäftsabläufe weiterhin uneingeschränkt in den Händen der Organisation bleibt.
Benötigen Sie Unterstützung bei der Transformation hin zu KI-gestützter Cybersicherheit und Automatisierung? Nehmen Sie noch heute auf Kontakt


