La cybersécurité et l’architecture du futur
L’intelligence artificielle transforme le paysage informatique à un rythme effréné. Alors que de nombreuses organisations se concentrent sur les gains de productivité et la suppression des tâches manuelles, une transformation plus fondamentale se déroule en arrière-plan : une course contre la montre asymétrique en matière de cybersécurité.
L’urgence est claire : les organisations qui n’adaptent pas leur sécurité et leur architecture à ce rythme seront évincées du marché par des cyberincidents ou faute d’assurabilité. Pour comprendre et maîtriser cette transformation, nous devons examiner les trois vagues successives de la problématique de la sécurité de l’IA — ainsi que l’architecture nécessaire pour rester à flot.
Les trois vagues de la transformation de la sécurité de l’IA
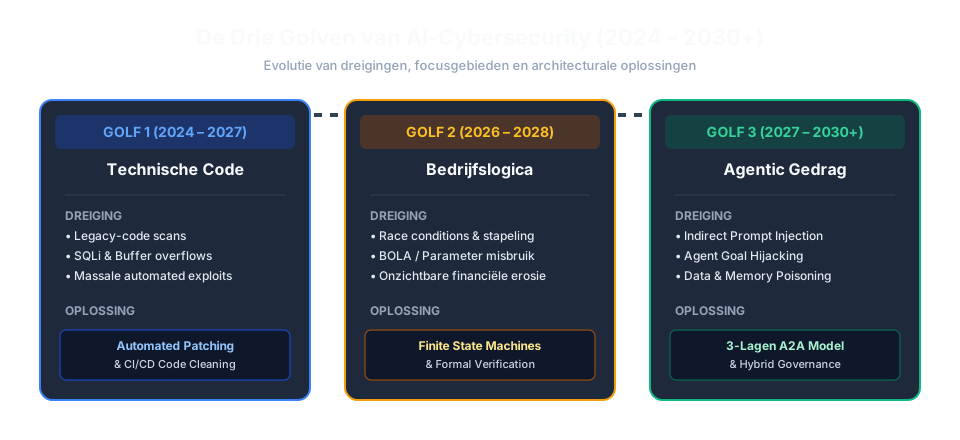
Vague 1 : vulnérabilités techniques dans le code (2025 – 2027)
-
Le problème : L’explosion actuelle des fuites de données et des intrusions est la conséquence d’un rattrapage historique. Les outils d’IA passent au crible des décennies de code legacy écrit par des humains. Les erreurs classiques — telles que les injections SQL, les fuites de mémoire et les bibliothèques obsolètes — sont détectées à grande échelle par les attaquants.
-
La dynamique : Cette phase repose sur le principe du « Shift Left » et sur l’hygiène automatisée du code. Les entreprises qui nettoient leurs pipelines et les dotent de tests et de correctifs automatiques rendent rapidement leurs bases de code traditionnelles plus sûres que jamais.
-
La solution : Correctifs automatisés en continu et nettoyage du code. Pipelines CI/CD sont dotés de gardiens IA qui analysent en continu les bases de code, génèrent automatiquement des correctifs et les déploient une fois les tests d’intégration réussis.
Vague 2 : exploitation abusive de la logique métier (2026 – 2028)
-
Le problème : Dès que la porte d’entrée technique est sécurisée, le combat se déplace vers la logique fonctionnelle. Une API peut être codée de manière totalement sûre sur le plan technique — sans injection SQL ni dépassement de mémoire tampon — mais si un utilisateur ou un script peut influencer le système en effectuant des actions dans un ordre précis, par exemple en exploitant des conditions de concurrence lors de remises, en manipulant des vulnérabilités BOLA ou en contournant des étapes du processus, des dommages financiers directs surviennent.
-
La dynamique : Les attaquants ne cassent plus le système ; ils le font fonctionner d’une manière qui coûte de l’argent à l’organisation. Il en résulte une érosion continue et invisible des marges.
-
La solution : Vérification formelle et machines à états finis (FSM) strictes.
-
Machines à états finis (FSM) : Les processus métier ne sont pas écrits sous forme de points de terminaison d’API isolés, mais modélisés mathématiquement comme une machine à états finie. Le système ne peut passer que de l’état A (
CART_CREATED) à l’état B (PAYMENT_PENDING) et à l’état C (ORDER_COMPLETED). La manipulation ou le contournement d’étapes est rendu techniquement impossible au niveau du serveur. -
Idempotence et transactions atomiques : Les actions sont rendues idempotentes et traitées selon des niveaux d’isolation stricts dans les bases de données. Conditions de concurrence (envoyer plusieurs requêtes simultanément afin de cumuler des remises) sont automatiquement bloquées au niveau de la base de données ou placées dans une file d’attente.
-
Vérification formelle par l’IA : Des agents d’IA sont déployés dans le pipeline de compilation afin de prouver que le logiciel ne puisse adopter que les états logiques prévus, avant même que le code ne soit mis en production.
-
Vague 3 : manipulation des agents d’IA et de la prise de décision (2027 – 2030 et au-delà)
-
Le problème : Dans un entièrement agentique monde, des agents d’IA autonomes collaborent et prennent des décisions sur la base de données provenant du monde extérieur (e-mails, factures, documents). À ce stade, les attaquants ciblent Injection indirecte d’instructions, Empoisonnement des données et la prise en charge des objectifs des agents.
-
La dynamique : Le code source et la logique sont corrects, mais l’agent d’IA est trompé par le contexte qu’il lit. La question passe de « le code est-il sécurisé ? » à « la prise de décision de l’agent est-elle fiable ? ».
-
La solution : Le modèle de communication A2A à trois niveaux (d’agent à agent).
La solution d’architecture pour la vague 3 : le modèle A2A à trois couches
Pour permettre aux agents d’IA de négocier avec souplesse des situations complexes et des cas limites, sans exposer l’organisation aux risques de la vague 3, une architecture de communication en couches est indispensable. Le principe est simple : on négocie en langage libre, mais on exécute au moyen d’un contrat formel.

Les trois couches de l’architecture A2A :
Couche 1 : la couche de négociation libre (expression et créativité)
À ce niveau, les agents communiquent entre eux dans un contexte riche afin d’examiner les problématiques complexes, les prix et les conditions préalables.
-
Le risque : C’est la couche la plus vulnérable à l’influence, à l’injection d’instructions et à la manipulation.
-
La garantie : À ce niveau, les agents peuvent aucune action directe exécuter dans l’infrastructure de production. Il s’agit d’une sandbox isolée. Par ailleurs, nous surveillons cette couche à l’aide de Limitation cognitive du débit (pour empêcher qu’un agent ne puisse tester un nombre illimité de paramètres) et de Validation intermodèles (un deuxième modèle d’IA, entraîné différemment, évalue le résultat de la négociation afin de détecter toute manipulation).
Couche 2 : la couche de formalisation et d’intention (la garantie juridique)
Dès que les agents de la couche 1 parviennent à un accord sur une solution ou une transaction, le résultat est dépouillé de tout langage libre et de tout récit.
-
La garantie : Le résultat est converti en un contrat formel et structuré (au moyen d’un Langage spécifique au domaine ou d’un schéma JSON prédéfini). Les obligations, les limites et les conditions y sont définies explicitement. Cette couche fait office de « notaire » numérique, qui vérifie que la proposition respecte les cadres de l’entreprise définis au préalable.
Couche 3 : la couche d’exécution déterministe (la base immuable)
C’est à ce niveau que la transaction effective ou la modification du système est mise en œuvre. À ce stade, les agents d’IA ne communiquent plus entre eux : des systèmes strictement mathématiques échangent via la logique surveillée de la vague 2.
-
La garantie :
-
Vérification cryptographique : Les messages échangés entre les systèmes sont sécurisés au moyen de TLS mutuel (mTLS), dotés de nonces (afin d’empêcher les attaques par rejeu) et signés à l’aide de clés cryptographiques.
-
Passerelles déterministes : Les passerelles API vérifient sans l’intervention de l’IA si une requête respecte les limites strictes, comme un montant maximal de transaction.
-
Le nouveau rôle des experts humains
Cette approche par couches montre que le rôle des spécialistes humains ne disparaît pas, mais se déplace vers la définition des cadres du système :
-
L’acheteur conçoit les stratégies, les paramètres et les limites dans lesquelles l’agent de la couche 1 est autorisé à négocier.
-
Le juriste conçoit les modèles, les ontologies et les cadres formels et logiques de la couche 2.
-
L’architecte sécurité met en place l’environnement d’exécution surveillé et déterministe de la couche 3 et garantit la logique de l’automate fini de la vague 2.
En séparant strictement la « phase de réflexion et de négociation » de la « phase d’exécution », nous préservons la flexibilité des agents IA, tout en maintenant pleinement le contrôle des opérations entre les mains de l’organisation.
Besoin d’aide pour votre transformation vers une cybersécurité pilotée par l’IA et l’automatisation ? Prenez dès aujourd’hui contact sur


