サイバーセキュリティと未来のアーキテクチャ
人工知能はIT環境を急速に変化させています。多くの組織が生産性の向上や手作業の削減に注目する一方で、その裏側では、より根本的な変革が進行しています。それは、非対称な時間競争における サイバーセキュリティ.
緊急性は明らかです。この変化のスピードに合わせてセキュリティとアーキテクチャを適応させない組織は、サイバーインシデントや保険加入不能によって市場から淘汰されます。この変革を理解し、制御するには、AIセキュリティ問題がたどる3つの連続する波と、生き残るために必要なアーキテクチャに目を向ける必要があります。
AIセキュリティ変革の三つの波
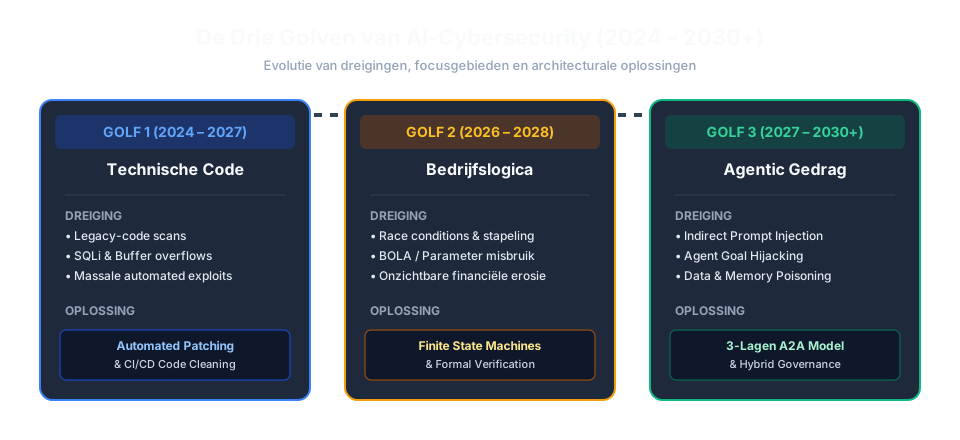
第1波:コードにおける技術的脆弱性(2025~2027年)
-
問題点: 現在、データ漏えいや不正侵入が爆発的に増加しているのは、歴史的な遅れを取り戻す動きの結果です。AIツールは、人間が何十年にもわたって書き続けてきたレガシーコードを精査します。SQLインジェクション、メモリリーク、古いライブラリといった典型的な脆弱性が、攻撃者によって大規模に発見されています。
-
動き: この段階では、「シフトレフト」と自動化されたコード衛生が中心となります。パイプラインをクリーンアップし、自動テストとパッチ適用を組み込む企業は、従来のコードベースをこれまで以上に迅速かつ安全なものにできます。
-
解決策: 継続的な自動パッチ適用とコードクリーンアップ。 CI/CDパイプライン AIゲートキーパーを導入し、コードベースを継続的に精査するとともに、統合テストに合格した後にパッチを自動生成して展開します。
第2波:ビジネスロジックの悪用(2026~2028年)
-
問題点: 技術的な入り口を閉じると、戦いの場は機能ロジックへと移ります。APIが技術的に100%安全にコーディングされていても(SQLインジェクションやバッファオーバーフローがなくても)、ユーザーやスクリプトが特定の操作手順(割引における競合状態、BOLA操作、プロセス手順のスキップなど)によってシステムに影響を与えられるなら、直接的な金銭的損害が発生します。
-
動き: 攻撃者はもはやシステムを壊しません。組織に損失をもたらす方法でシステムを動作させるのです。その結果、利益率は継続的かつ目に見えない形で浸食されます。
-
解決策: 形式検証と厳格な有限状態機械(FSM)。
-
有限状態機械(FSM): 業務プロセスは、個別のAPIエンドポイントとして記述されるのではなく、閉じた状態機械として数学的にモデル化されます。システムは状態A(
CART_CREATED)から状態B(PAYMENT_PENDING)および状態C(ORDER_COMPLETED)へとしか遷移できません。手順の改変やスキップは、サーバーレベルで技術的に不可能にされています。 -
べき等性とアトミックトランザクション: アクションはべき等性を持つように設計され、データベースの厳格な分離レベルを通じて処理されます。 競合状態 (複数のリクエストを同時に送信して割引を重ねて適用しようとする行為)は、データベースレベルで自動的にブロックされるか、キューに入れられます。
-
AIによる形式検証: AIエージェントはビルドパイプラインに組み込まれ、数学的検証によって 証明します。 コードが本番環境に移行される前に、ソフトウェアが意図された論理状態のみを取り得ることを
-
第3波:AIエージェントと意思決定の操作(2027~2030年以降)
-
問題点: ある 完全自律型エージェント 世界では、自律型AIエージェントが協調して動作し、外部世界から得たデータ(メール、請求書、文書)に基づいて意思決定を行います。攻撃者はこの段階で 間接的なプロンプトインジェクション, データポイズニング そしてエージェントの目標を乗っ取ること。
-
動き: ソースコードとロジックは正しいにもかかわらず、AIエージェントは読み取ったコンテキストによって欺かれます。問いは、次のように変わります。 「コードは安全なのか?」 から 「エージェントの意思決定は信頼できるのか?」.
-
解決策: 3層A2Aコミュニケーションモデル(エージェント間通信)。
第3波に向けたアーキテクチャソリューション:3層A2Aモデル
AIエージェントが複雑な状況やエッジケースについて柔軟に交渉できるようにしつつ、第3の波がもたらすリスクに組織をさらさないためには、階層化された通信アーキテクチャが必要です。ここでの原則はシンプルです。 交渉は自然言語で行い、実行は正式な契約を介して行う。

A2Aアーキテクチャの3つの層:
第1層:自由な交渉層(表現と創造性)
この層では、エージェント同士が豊富なコンテキストを用いて対話し、複雑な課題や価格、前提条件を探ります。
-
リスク: これは、影響操作、プロンプトインジェクション、その他の改ざんに対して最も脆弱な層です。
-
保証措置: この層では、エージェントは 直接的なアクションは一切ありません 本番インフラ上で実行します。これは隔離されたサンドボックスです。さらに、この層を次の仕組みによって監視します。 認知的レート制限 (エージェントがパラメーターを無制限に試行することを防止する仕組み)および クロスモデル検証 (別の訓練を受けた第2のAIモデルが、交渉結果に操作がないかを評価する仕組み)。
第2層:形式化・意図層(法的な保証)
レイヤー1のエージェントが解決策または取引について合意に達すると、その結果から自由文や物語的な表現をすべて取り除きます。
-
保証措置: その結果は、次の仕組みを介して正式な構造化契約に変換されます。 ドメイン固有言語 または定義済みのJSONスキーマ)。ここでは、義務、制限、条件が明示的に定義されます。この層は、提案があらかじめ設定された事業上の枠組みに適合しているかを確認するデジタルな「公証人」として機能します。
第3層:決定論的実行層(揺るぎない基盤)
ここが、実際の取引またはシステム変更が実行されるレベルです。ここではもはやAIエージェント同士が会話するのではなく、厳格な数学的システムが、第2フェーズの監視されたロジックを介して通信します。
-
保証措置:
-
暗号学的検証: システム間のメッセージは、次の仕組みによって保護されます。 相互TLS (mTLS)、固有の ノンス (リプレイ攻撃を防止するためのもの)が付与され、暗号鍵で署名されます。
-
決定論的ゲートウェイ: APIゲートウェイは、AIやリクエストの処理を介在させることなく、リクエストが厳格な制限(最大取引額など)の範囲内に収まっているかを確認します。
-
人間の専門家に求められる新たな役割
この多層アプローチは、人間の専門家の役割がなくなるのではなく、システムの枠組みへと移行することを示しています。
-
調達担当者は 第1層のエージェントが交渉できる範囲の戦略、パラメーター、制限を設計します。
-
法務担当者は 第2層のテンプレート、オントロジー、形式論理的な枠組みを設計します。
-
セキュリティアーキテクトは 第3層における決定論的な監視下実行環境を構築し、ゴルフ2で定義した有限状態機械(FSM)のロジックを確実に実装します。
「思考・交渉フェーズ」と「実行フェーズ」を厳密に分離することで、AIエージェントの柔軟性を維持しながら、業務運営の統制を引き続き組織の手に委ねることができます。
AI主導のサイバーセキュリティと自動化への変革をお考えですか?今すぐ お問い合わせ ください


