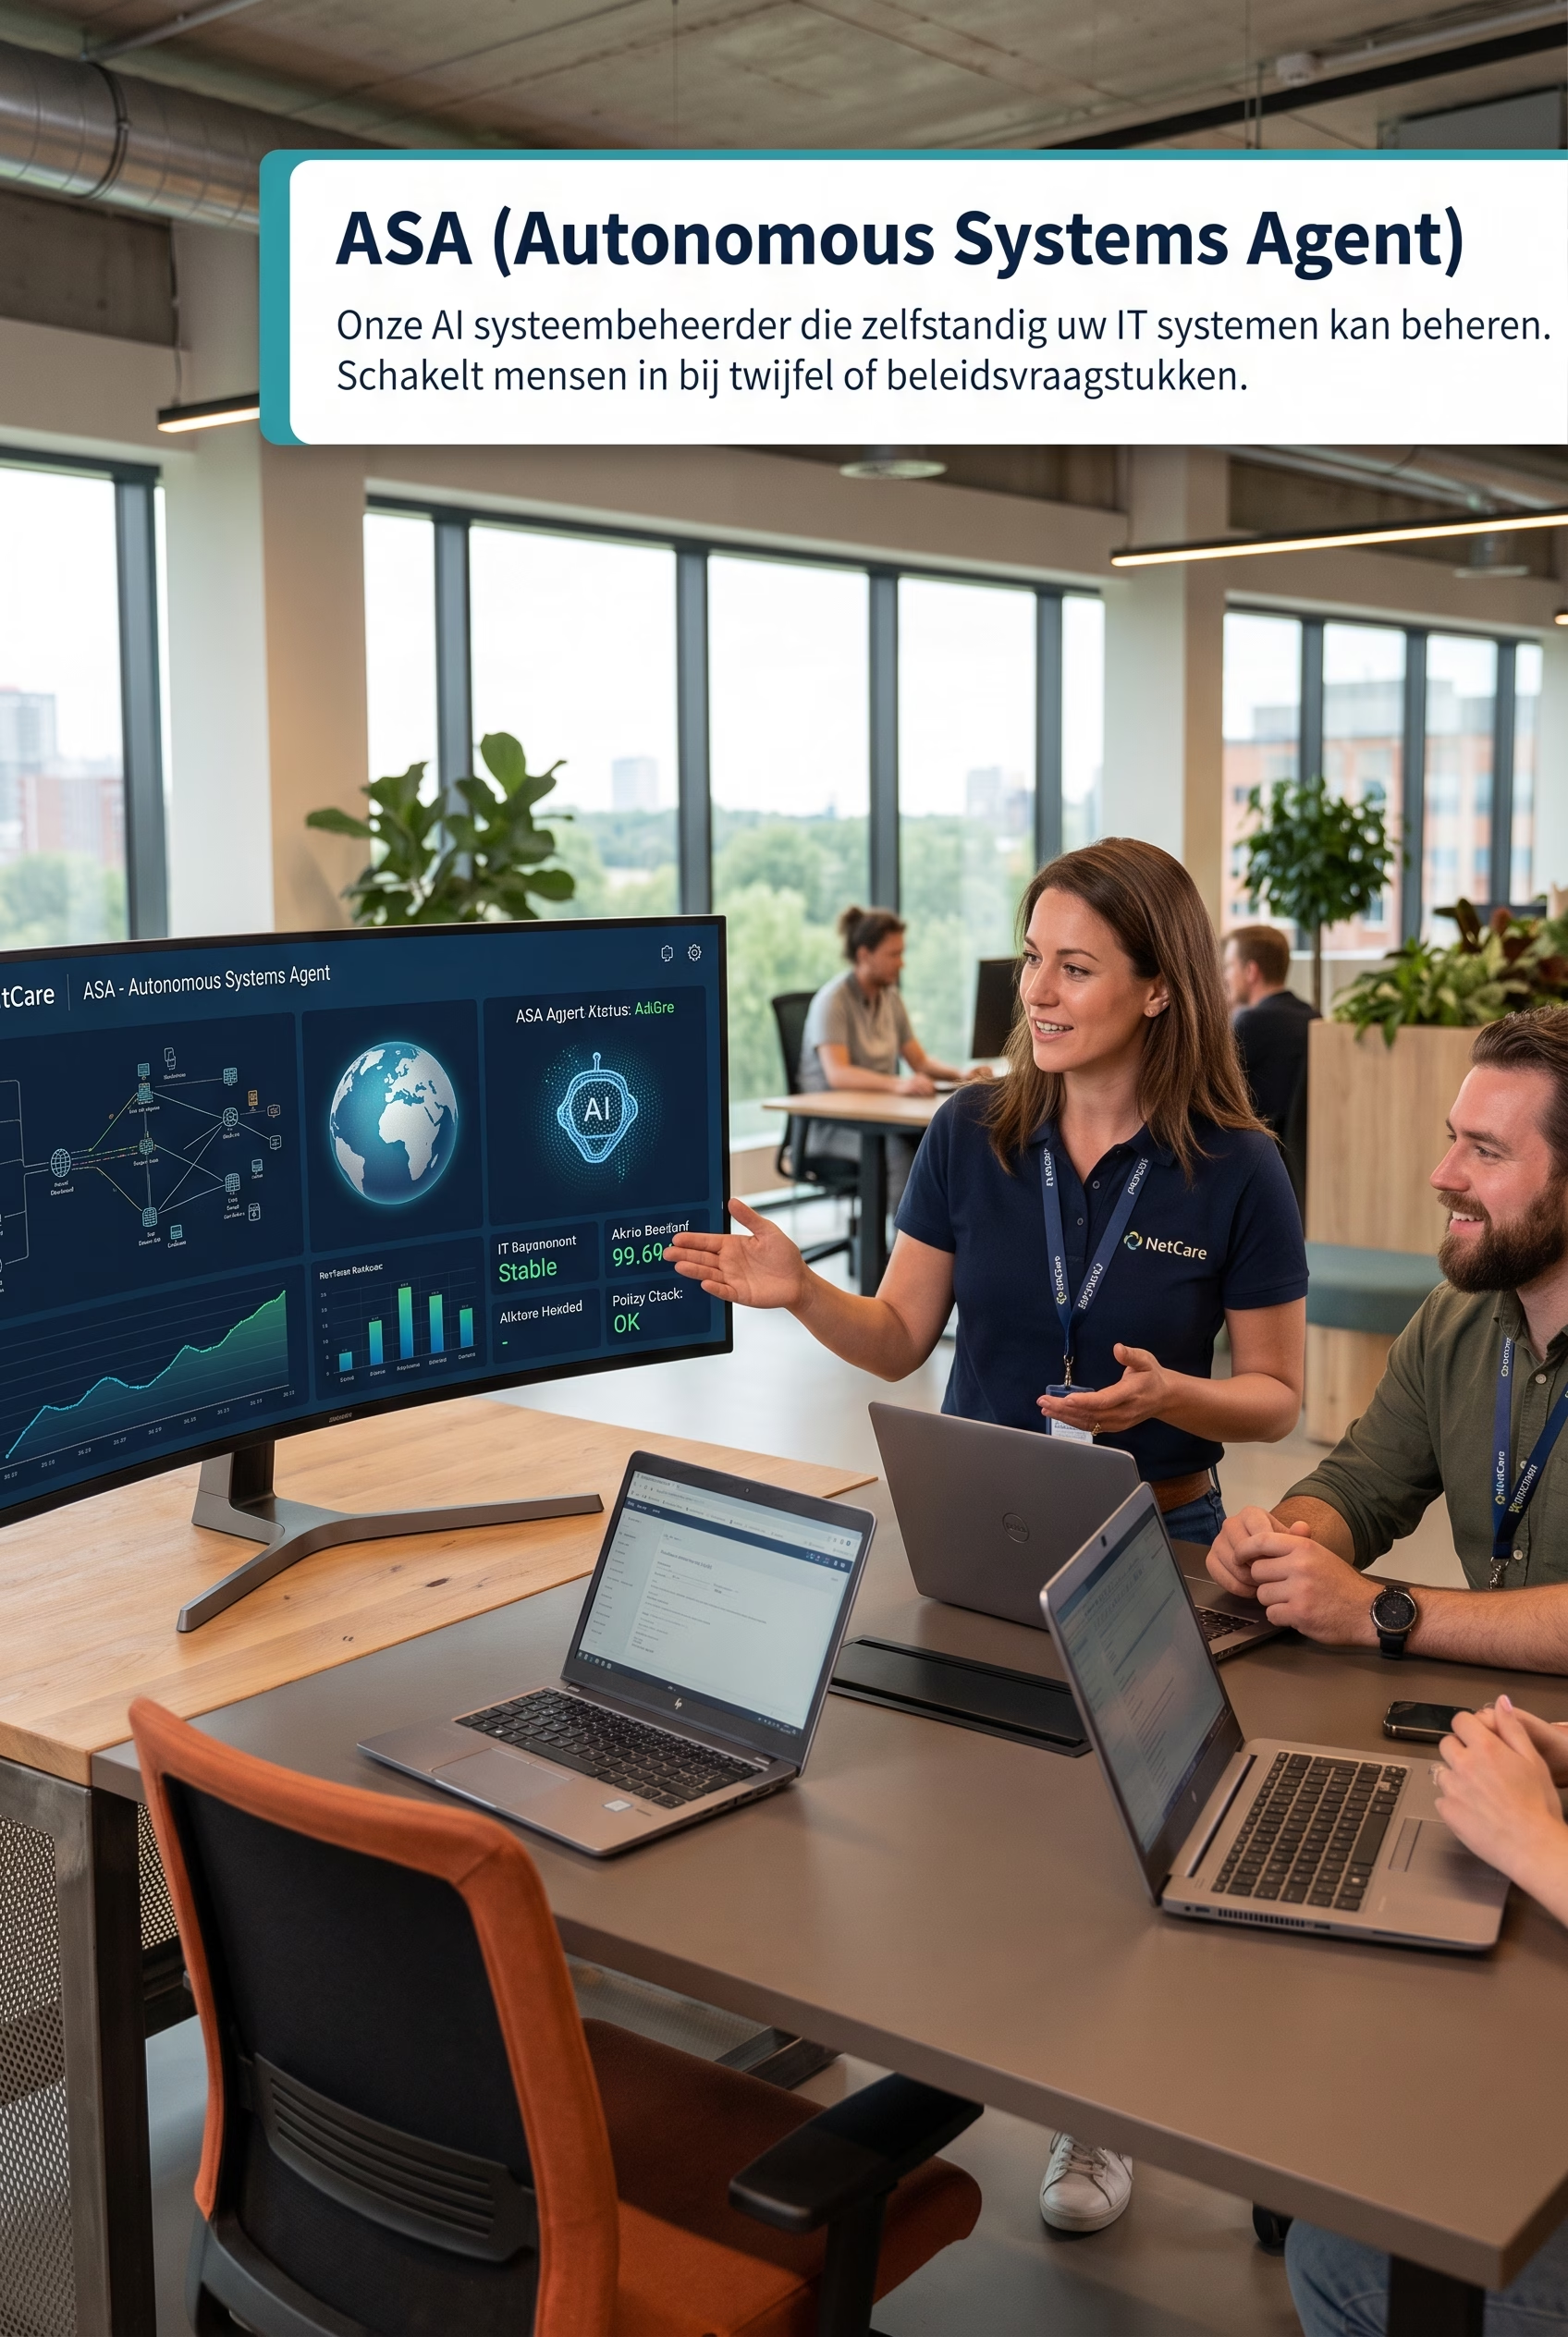
ASA yra mūsų dirbtinio intelekto sistemos administratorius. Jis nepriklauso nuo tiekėjų ir sukurtas taip, kad nebūtų įmanoma jo nulaužti per jo paties įrankius.
Kas yra ASA?
Dauguma šiandien parduodamų „DI valdymo įrankių“ yra iš jūsų IT tiekėjo, todėl jie pagal apibrėžimą pritaikyti jo produktams. Jei renkatės geriausius atskirų sričių IT sprendimus (geriausią serverį, duomenų saugyklą ir tinklo įrangą, net jei jie skirtingų gamintojų – dažnai tai ekonomiškai ir techniškai išmintingiausias pasirinkimas), liekate su tiek pat atskirų, tarpusavyje nesusikalbančių DI sluoksnių.
ASA kitoks. Tai mūsų pačių sukurtas, nuo tiekėjų nepriklausomas DI sistemos administratorius, kuriam suteikiamos žinios apie jūsų IT aplinką – jis nėra apmokomas, o sukonfigūruojamas taip, kaip į darbą įvedamas naujas administratorius. Vienas sluoksnis visoje jūsų IT aplinkoje, kad ir kokių gamintojų įranga joje būtų.
Kodėl ASA?
Nepriklausomas nuo tiekėjų Jokios priklausomybės nuo vieno gamintojo DI įrankių. ASA veikia visoje jūsų IT aplinkoje, kurioje naudojami geriausi atskirų sričių sprendimai – būtent tokią architektūrą didieji rinkos dalyviai bando kurti po mazgą, o dabar ji prieinama ir MVĮ. Galite patys pasirinkti modelį ir jį pakeisti, kai atsiranda naujesnių arba pigesnių modelių.
Saugumas integruotas nuo pat pradžių, o ne pridėtas vėliau ASA autonomiškai valdo jūsų infrastruktūros ir programinės įrangos sluoksnį – disko vietą, pataisų būseną, veikimo laiką, duomenų bazių būklę – ir niekada negauna prieigos prie užklausų sistemų, el. pašto ar kitų nepatikimo teksto šaltinių. Tai ne aplaidumas, o sąmoningas sprendimas: taip pašalinama būtent ta spraga, dėl kurios DI agentai visame pasaulyje dažniausiai patiria problemų (prompt injection atakos). Jei norite, kad ASA taip pat aktyviai spręstų problemas pagal užklausas, į procesą įtraukiame žmogų – tik tada, kai to tikrai reikia, ir visada, kai rizika iš tiesų padidėja. Ryte, pirmą kartą prisijungus, ASA jau gali turėti klausimų administratoriui arba jų neturėti.
Mažesnės išlaidos, didesnis sistemų veikimo laikas, mažiau incidentų Didelė dalis duomenų saugumo pažeidimų visame pasaulyje įvyksta dėl pažeidžiamumų, kuriems pataisa jau seniai buvo išleista, tačiau pritaikyta pernelyg vėlai. ASA sistemingai pašalina šį vėlavimą: nuolat stebi sistemas, aiškiai atskiria funkcinius atnaujinimus (ramiai palaukiama, kol paaiškės, kad nauja versija patikima) nuo saugumo atnaujinimų (jie diegiami itin greitai, etapais) ir automatiškai grąžina ankstesnę versiją, jei paaiškėja, kad kas nors nesuderinama.
Pagrindinės savybės
- 🔓 Nepriklausomas nuo tiekėjo — veikia greta įvairių tiekėjų įrangos ir programinės įrangos bei tarp jų, todėl nesukuria priklausomybės nuo vieno tiekėjo
- 🧠 Konkrečiai aplinkai būdingos žinios, o ne mokymas — ASA supažindinamas su jūsų aplinka kaip naujas kolega ir plečia savo žinias jai augant
- 🛡️ Prieigos prie nepatikimo turinio nėra — nėra bilietų ar el. laiškų, todėl nekyla raginimų injekcijos rizika pažeidžiamiausioje kiekvieno DI agento vietoje
- ⚙️ Fiksuoti, politikomis apibrėžti įgūdžiai — funkciniai ir saugumo naujiniai aiškiai atskirti, kiekvienam taikomas atskiras laukimo ir testavimo režimas
- ↩️ Automatinis grąžinimas į ankstesnę būseną — sutrikus sistemai arba kilus dviejų tiekėjų integracijos problemų, pakeitimas atšaukiamas ir apie tai pranešama, kad problemą būtų galima išnagrinėti testavimo aplinkoje
- 👤 Žmogaus įsitraukimas, kai tai svarbu — įprastinė priežiūra vykdoma visiškai autonomiškai, o išimtys ir problemų sprendimas visada patikimi žmogui
- 📉 Minimali priežiūros našta po konfigūravimo — tinkamai sukonfigūravus vieną kartą, pačiam DI sluoksniui prižiūrėti reikia minimalių pastangų
- 🔍 Aptinka ir palaipsniui atsirandančias klaidas — nukrypimai aptinkami lyginant su ankstesne būtent jūsų sistemai būdinga įprasta būsena, o ne tik pagal rimtus sutrikimus
Kaip tai veikia
- Pirminis vertinimas — įvertiname dabartinę jūsų IT aplinką: tiekėjus, integracijas ir rizikas
- Žinių perdavimas — ASA pritaikoma jūsų konkrečiai aplinkai: topologijai, veiklos instrukcijoms ir politikai
- Politikos nustatymas — kartu nustatome nuolat taikomus įgūdžius: pataisų diegimo politiką, grąžinimo į ankstesnę būseną ribas ir eskalavimo tvarką.
- Autonominis veikimas — ASA perima kasdienį valdymą: stebėseną, pataisų diegimą ir būklės patikras
- Eskalavimas žmogui — kilus abejonių, įvykus incidentui ar gavus prašymą išspręsti problemas, ASA įtraukia administratorių.
- Nuolatinis pritaikymas — augant jūsų aplinkai, plečiame konfigūraciją — jos nereikia pertvarkyti, tik reguliariai prižiūrėti; tai galite daryti ir patys, naudodamiesi pateiktais įrankiais.
Kam skirta ASA?
ASA pirmiausia sukurtas MVĮ: įmonėms, kurios nori profesionalaus ir nuolatinio IT valdymo – panašaus į tą, kurį didelės įmonės užtikrina savo SOC ir platformų komandomis, – tačiau neturi žmonių ar biudžeto tam savarankiškai sukurti.
- Mažos ir vidutinės įmonės, neturinčios didelio savo IT skyriaus
- Organizacijos, turinčios geriausių sprendimų IT aplinką (kelis skirtingus tiekėjus)
- Įmonės, kurioms kyla rizika dėl vėluojančio pataisų diegimo, bet kurios negali turėti visą parą dirbančios saugumo komandos
- Augančios įmonės, norinčios išvengti pasenusios IT infrastruktūros kaupimosi
Dažnai užduodami klausimai
Ar tai pakankamai saugu kritinėms sistemoms? Taip – kaip tik todėl, kad ASA sąmoningai neturi prieigos prie užklausų, el. pašto ar kitų nepatikimo teksto šaltinių, jis neturi atakų paviršiaus (prompt injection atakų), dėl kurių visame pasaulyje kyla dauguma DI agentų incidentų. Kai atliekant užduotis tokia rizika vis dėlto kyla, tarp ASA ir užduoties vykdymo įtraukiame žmogų.
Ar ASA veikia su tiekėjais, kurių paslaugomis jau naudojamės? Beveik visada. ASA sukurtas taip, kad nepriklausytų nuo konkretaus tiekėjo: jis nepakeičia jūsų serverių, duomenų saugyklų ar tinklo įrangos, o juos valdo, nepriklausomai nuo prekės ženklo.
Kas nutinka, jei ASA įdiegia naujinį, kuris neveikia? Tokiu atveju ASA automatiškai atšaukia pakeitimą ir praneša apie incidentą, kad jį būtų galima ištirti testavimo aplinkoje – jokių pakeitimų neįdiegia aklai.
Ar ASA pakeis mūsų IT darbuotoją arba paslaugų teikėją? Ne. ASA perima įprastus, daug laiko reikalaujančius valdymo darbus – pataisų diegimą, stebėseną ir būklės patikras, – kad jūsų darbuotojai (arba „Netcare“, jei paslaugas teikiame pagal sutartį) galėtų sutelkti dėmesį į tai, ką žmogus atlieka geriau: sudėtingų problemų sprendimą, architektūros pasirinkimus ir išimtinius atvejus. Taigi tai iš tiesų padeda sutaupyti laiko ir lėšų. Be to, dirbtinis intelektas turi daug žinių apie įvairius produktus, todėl rečiau prireikia išorės specialistų.
Kaip greitai ASA pradeda veikti? Tai priklauso nuo jūsų IT aplinkos masto ir sudėtingumo. Po pirminio susitikimo ir žinių perdavimo ASA netrukus gali savarankiškai imtis pirmųjų mažos rizikos užduočių. Daugiau įgaliojimų suteikiame palaipsniui, kai pasitikėjimas ir veiklos rezultatai pasitvirtina.
Pradėkite
Norite sužinoti, ar ASA tinka jūsų IT aplinkai? Susisiekite mumis su neįpareigojančiam pokalbiui.
Kurkime geresnę skaitmeninę ateitį kartu.


