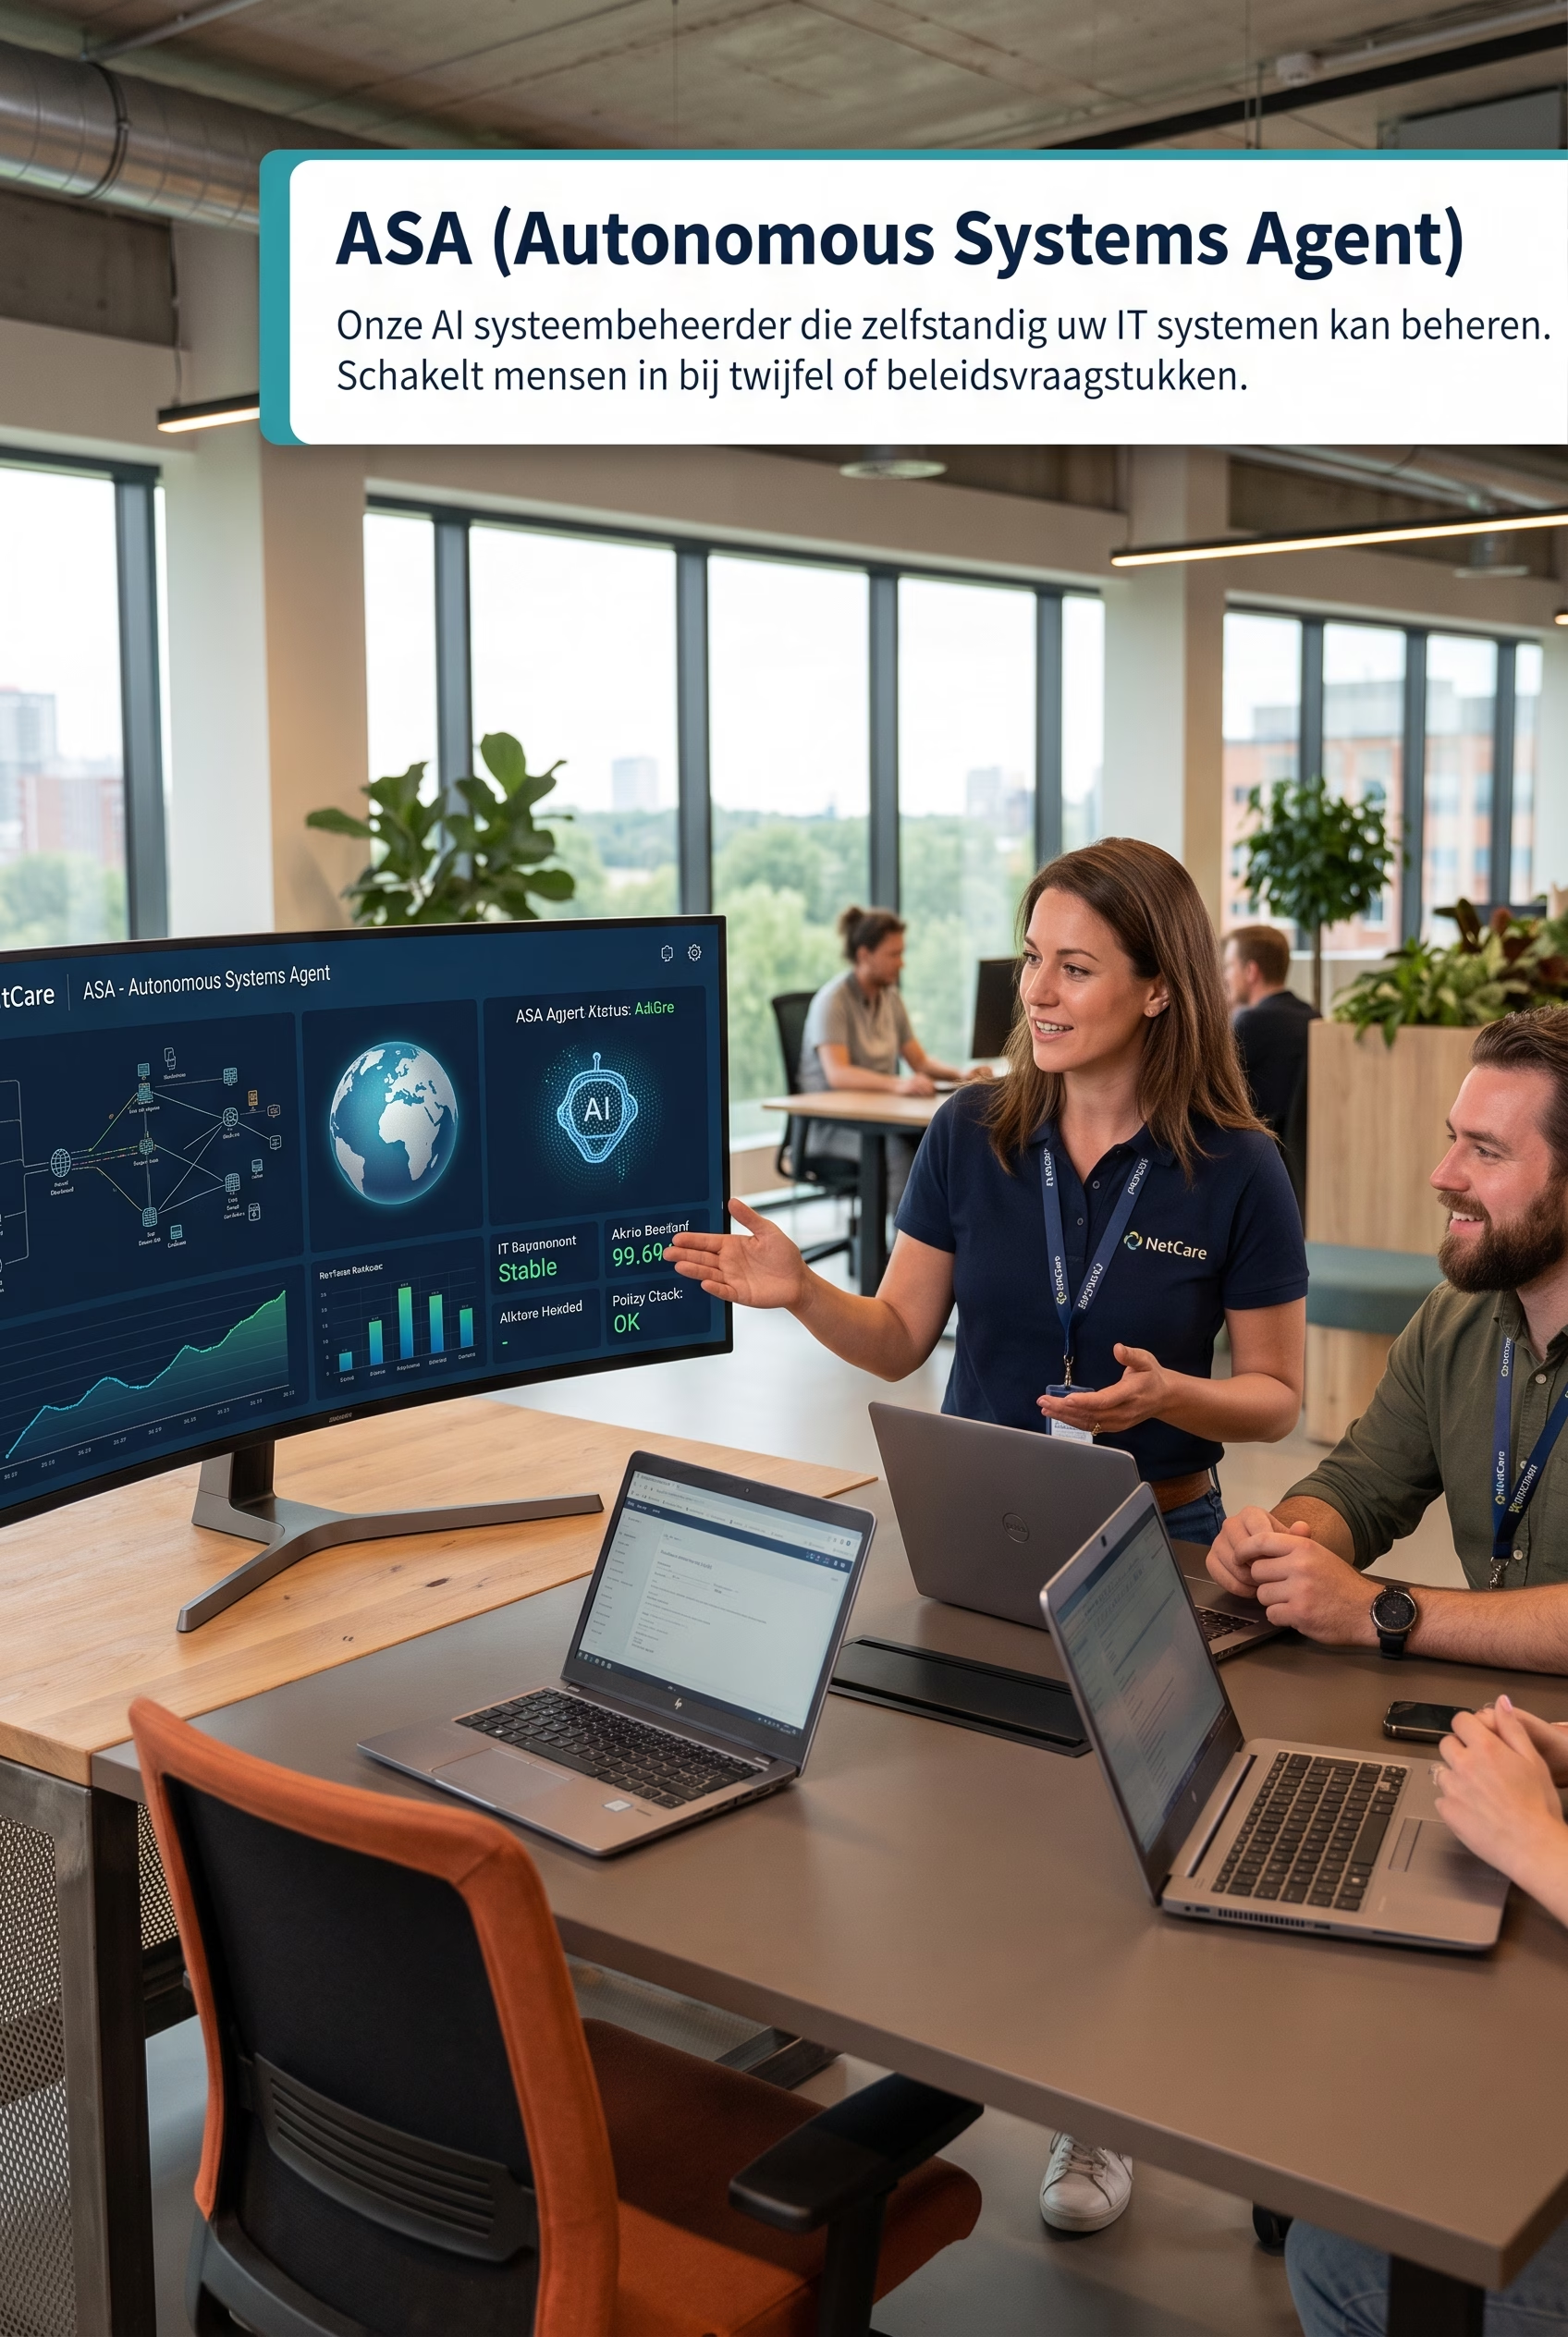
ASA este administratorul nostru de sisteme AI. Este independent de furnizori și conceput astfel încât să nu poată fi compromis prin propriile instrumente.
Ce este ASA?
Majoritatea „instrumentelor de administrare AI” vândute astăzi provin de la propriii furnizori — și, prin urmare, sunt orientate prin definiție către produsele acestora. Dacă optați pentru soluții IT de top din fiecare categorie (cel mai bun server, cel mai bun sistem de stocare, cele mai bune echipamente de rețea, chiar dacă sunt de la mărci diferite — adesea alegerea cea mai înțeleaptă din punct de vedere economic și tehnic), ajungeți să aveți tot atâtea straturi AI separate, care nu comunică între ele.
ASA este diferit. Este un administrator de sisteme AI propriu, independent de furnizori, căruia i se pun la dispoziție informațiile despre mediul dumneavoastră IT — nu este antrenat, ci configurat, așa cum ați instrui un administrator nou. Un singur strat pentru întregul dumneavoastră mediu IT, indiferent de mărcile prezente.
De ce ASA?
Independent de furnizori Fără dependență de instrumentele AI ale unei singure mărci. ASA funcționează în întregul dumneavoastră mediu IT, alcătuit din cele mai bune soluții din fiecare categorie — exact principiul de arhitectură pe care marii jucători încearcă să-l construiască nod cu nod, disponibil acum pentru IMM-uri. Puteți alege și modelul și îl puteți schimba atunci când devin disponibile modele mai noi sau mai ieftine.
Securizat prin proiectare, nu tratat ca un aspect secundar ASA vă administrează autonom infrastructura și software-ul — spațiul pe disc, starea actualizărilor, disponibilitatea, starea bazelor de date — fără a accesa vreodată sistemele de gestionare a tichetelor, e-mailul sau alte surse de text care nu sunt de încredere. Nu este o neglijență, ci o alegere de proiectare deliberată: elimină exact vulnerabilitatea care afectează cel mai des agenții AI din întreaga lume (injectarea promptului). Dacă doriți ca ASA să rezolve activ problemele pe baza tichetelor, implicăm un administrator uman — niciodată fără motiv și întotdeauna atunci când riscul crește cu adevărat. La prima autentificare de dimineață, ASA poate avea sau nu întrebări pentru administratorul uman.
Costuri mai mici, disponibilitate mai mare, mai puține incidente O mare parte dintre breșele de securitate a datelor din întreaga lume sunt cauzate de vulnerabilități pentru care exista de mult timp o actualizare, dar aceasta a fost aplicată pur și simplu prea târziu. ASA elimină sistematic această întârziere: monitorizare continuă, o distincție clară între actualizările funcționale (care pot aștepta până când o versiune își dovedește fiabilitatea) și actualizările de securitate (implementate rapid și etapizat), cu revenire automată la versiunea anterioară dacă se constată o incompatibilitate.
Caracteristici principale
- 🔓 Independent de furnizor — funcționează alături de și între echipamentele și software-ul furnizorilor diverși, fără dependență de un singur furnizor
- 🧠 Cunoștințe specifice mediului, fără antrenarea modelului — ASA se familiarizează cu mediul dumneavoastră, asemenea unui coleg nou, și își extinde cunoștințele pe măsură ce mediul dumneavoastră crește
- 🛡️ Fără acces la conținut nefiabil — fără tichete, fără e-mailuri, deci fără riscul injectării de prompturi în cel mai vulnerabil punct al oricărui agent AI
- ⚙️ Competențe fixe, definite prin politici — distincție explicită între actualizările funcționale și cele de securitate, fiecare cu propriul regim de așteptare și testare
- ↩️ Revenire automată la versiunea anterioară — în cazul unei defecțiuni sau al unei probleme de integrare între doi furnizori, modificarea este anulată și raportată, astfel încât situația să poată fi investigată într-un mediu de testare
- 👤 Intervenție umană acolo unde contează — gestionarea de rutină este complet autonomă; excepțiile și soluționarea problemelor implică întotdeauna o persoană
- 📉 Efort minim de întreținere după configurare — după o configurare inițială corectă, efortul necesar pentru administrarea stratului de AI în sine rămâne minim
- 🔍 Detectează erorile care apar treptat — detectarea se bazează pe abaterile față de valorile istorice de referință ale sistemului, nu doar pe defecțiuni majore
Cum funcționează
- Evaluare inițială — analizăm peisajul IT actual: furnizorii, conexiunile și riscurile
- Transfer de cunoștințe — ASA este instruit în mediul dumneavoastră specific: topologie, proceduri de operare și politici
- Documentarea politicilor — stabilim împreună competențele standard: politica de aplicare a patch-urilor, pragurile de revenire la versiunea anterioară și căile de escaladare.
- Pornire autonomă — ASA preia administrarea zilnică: monitorizare, aplicarea patch-urilor, verificări ale stării de funcționare
- Escaladare către o persoană — în caz de incertitudine, incident sau solicitare de rezolvare a problemelor, ASA contactează un administrator.
- Ajustare continuă — pe măsură ce mediul dumneavoastră crește, extindem configurația — fără reproiectare, doar întreținere periodică, pe care o puteți face și dumneavoastră cu ajutorul instrumentelor incluse.
Cui i se adresează ASA?
ASA a fost dezvoltat în special pentru IMM-uri: companii care doresc beneficiile unei administrări IT profesioniste și continue — comparabile cu cele de care beneficiază marile întreprinderi cu propriile echipe SOC și de platformă —, dar nu au oamenii sau bugetul necesar pentru a-și construi singure această capacitate.
- Întreprinderi mici și mijlocii fără un departament IT propriu de mari dimensiuni
- Organizații cu un ecosistem IT bazat pe soluții de top de la mai mulți furnizori
- Companii vulnerabile la întârzieri în aplicarea patch-urilor, dar care nu pot asigura personal pentru o echipă de securitate disponibilă non-stop
- Companii în creștere care vor să evite aglomerarea ecosistemului IT cu sisteme învechite
Întrebări frecvente
Este suficient de sigur pentru sistemele critice? Da — tocmai pentru că ASA nu are în mod deliberat acces la tichete, e-mail sau alte surse de text care nu sunt de încredere, nu este expus la vectorul de atac (injectarea promptului) care stă la originea majorității incidentelor cu agenți AI din întreaga lume. Pentru sarcinile care implică acest risc, introducem o persoană între ASA și executarea acțiunii.
Este ASA compatibil cu furnizorii pe care îi folosim deja? Aproape întotdeauna. ASA a fost conceput intenționat pentru a fi independent de furnizori — nu înlocuiește serverele, sistemele de stocare sau echipamentele de rețea, ci le administrează, indiferent de marcă.
Ce se întâmplă dacă o actualizare aplicată de ASA se dovedește nefuncțională? În acest caz, ASA revine automat asupra modificării și raportează incidentul, astfel încât acesta să poată fi investigat într-un mediu de testare — nu aplică niciodată modificările fără verificări.
Înlocuiește ASA angajatul nostru IT sau furnizorul nostru? Nu. ASA preia sarcinile de rutină, consumatoare de timp, precum aplicarea de patch-uri, monitorizarea și verificările de stare, astfel încât oamenii dumneavoastră (sau Netcare, în calitate de furnizor extern) să se poată concentra pe ceea ce oamenii fac mai bine: problemele complexe, deciziile de arhitectură și situațiile excepționale. Așadar, economisește într-adevăr timp și bani. În plus, AI-ul are cunoștințe vaste despre diverse produse, ceea ce reduce nevoia de expertiză externă.
Cât de repede devine ASA operațional? Depinde de dimensiunea și complexitatea infrastructurii dumneavoastră IT. După evaluarea inițială și transferul de cunoștințe, ASA poate prelua rapid primele sarcini autonome, cu risc scăzut. Îi acordăm treptat mai multe responsabilități, pe măsură ce încrederea — și istoricul rezultatelor — se consolidează.
Începeți
Doriți să aflați dacă ASA se potrivește infrastructurii dumneavoastră IT? Luați cu noi legătura pentru o discuție fără obligații.
Să construim împreună un viitor digital mai bun.


