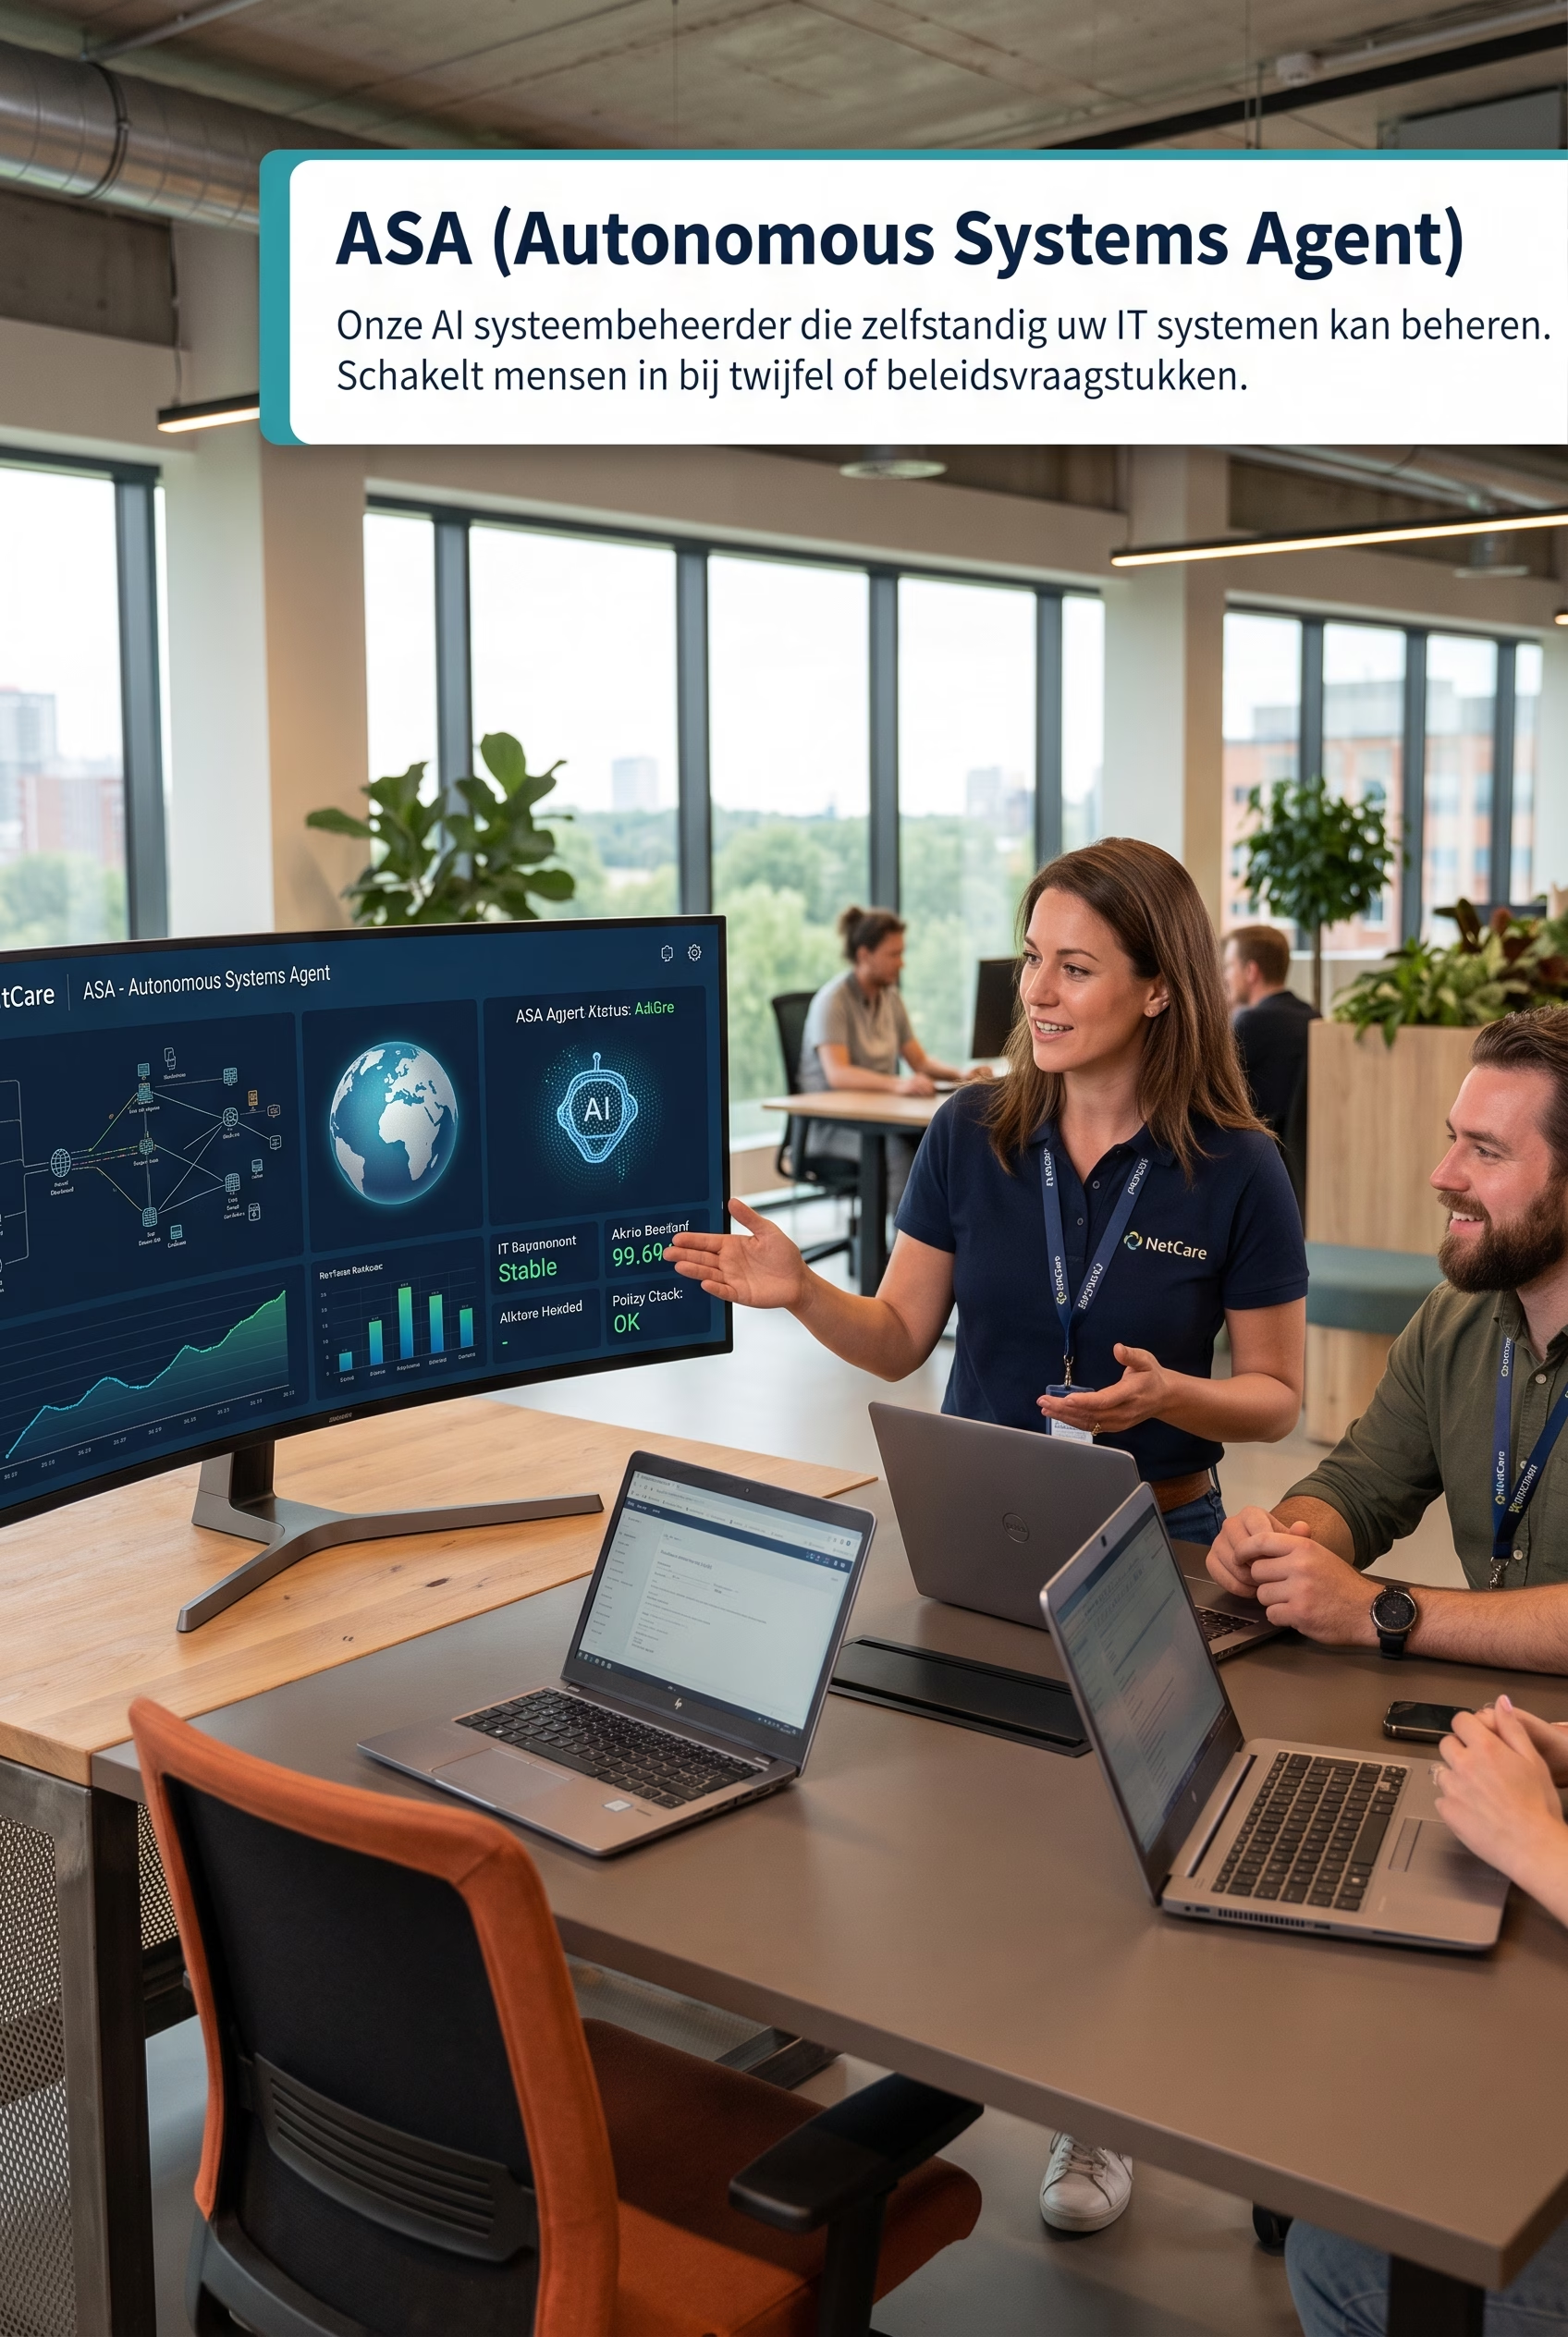
ASA är vår AI-systemadministratör. Den är leverantörsoberoende och utformad så att den inte kan hackas via sina egna verktyg.
Vad är ASA?
De flesta ”AI-verktyg för systemadministration” som säljs i dag kommer från den leverantör ni redan använder – och är därför per definition inriktade på just den leverantörens produkter. Om ni väljer IT-lösningar från de bästa leverantörerna (den bästa servern, den bästa lagringen och den bästa nätverksutrustningen, även om de kommer från olika märken – ofta det mest ekonomiskt och tekniskt förnuftiga valet) får ni ändå lika många separata AI-lager som inte kommunicerar med varandra.
ASA är annorlunda. Det är en egen, leverantörsoberoende AI-systemadministratör som får kunskap om er IT-miljö – inte genom träning, utan genom konfiguration, ungefär som när ni introducerar en ny administratör. Ett enda lager som omfattar hela er IT-miljö, oavsett vilka märken den innehåller.
Varför ASA?
Leverantörsoberoende Ingen inlåsning i ett enskilt märkes AI-verktyg. ASA fungerar i hela er IT-miljö med lösningar från de bästa leverantörerna – precis den arkitekturprincip som stora aktörer försöker bygga upp nod för nod, nu tillgänglig för små och medelstora företag. Ni kan också välja modell själva och byta till en nyare eller billigare modell när sådana blir tillgängliga.
Säkerhet inbyggd från början, inte en eftertanke ASA hanterar autonomt er infrastruktur- och programvarumiljö – diskutrymme, patchstatus, drifttid och databasernas hälsa – utan att någonsin få åtkomst till ärendehanteringssystem, e-post eller andra källor med ej betrodd text. Det är inte ett misstag, utan ett medvetet designval: det eliminerar just den sårbarhet som AI-agenter oftast faller offer för världen över (promptinjektion). Om ni vill att ASA också ska lösa problem aktivt utifrån ärenden kopplar vi in en mänsklig administratör – aldrig i onödan, alltid när risken faktiskt ökar. När ASA loggar in första gången på morgonen kan den ha frågor till den mänskliga administratören.
Lägre kostnader, högre drifttid, färre incidenter En stor del av alla dataintrång världen över beror på sårbarheter som det redan fanns en patch för, men som helt enkelt åtgärdades för sent. ASA eliminerar den fördröjningen på ett strukturellt sätt: kontinuerlig övervakning och en tydlig åtskillnad mellan funktionsuppdateringar (vänta lugnt tills en version har visat sig fungera väl) och säkerhetsuppdateringar (snabb utrullning i etapper), med automatisk återställning så snart något visar sig vara inkompatibelt.
Viktigaste funktionerna
- 🔓 Leverantörsoberoende — fungerar tillsammans med och mellan utrustning och programvara från olika leverantörer, utan inlåsning
- 🧠 Miljöspecifik kunskap, ingen träning — ASA introduceras i er miljö, precis som en ny kollega, och utökar sin kunskap i takt med att er miljö växer
- 🛡️ Ingen åtkomst till innehåll som inte är betrott — inga ärenden, inga mejl och därmed ingen risk för promptinjektion vid den mest sårbara punkten hos varje AI-agent
- ⚙️ Fasta, policybaserade färdigheter — tydlig åtskillnad mellan funktionsuppdateringar och säkerhetsuppdateringar, var och en med egna väntetider och testförfaranden
- ↩️ Automatisk återställning — vid ett avbrott eller ett integrationsproblem mellan två leverantörer återställs ändringen och rapporteras, så att problemet kan utredas i en testmiljö
- 👤 Människa i loopen där det behövs — rutinmässig hantering sker helt autonomt, medan undantag och problemlösning alltid hanteras tillsammans med en människa
- 📉 Minimalt underhåll efter konfiguration — när det väl har konfigurerats korrekt kräver hanteringen av själva AI-lagret minimalt med underhåll
- 🔍 Känsligt för smygande fel — avvikelsedetektering baserad på den egna historiska normalnivån, inte bara på allvarliga driftstörningar
Så fungerar det
- Inledande kartläggning — vi kartlägger er nuvarande IT-miljö: vilka leverantörer ni har, vilka integrationer som finns och vilka risker som föreligger
- Kunskapsöverföring — ASA introduceras till er specifika miljö: topologi, driftinstruktioner och policyer
- Fastställa policyer — tillsammans fastställer vi de fasta funktionerna: patchningspolicy, tröskelvärden för återställning och eskaleringsvägar
- Autonom drift — ASA tar över den dagliga driften: övervakning, patchning och hälsokontroller
- Eskalering till människa — vid osäkerhet, en incident eller en begäran om att åtgärda problem kopplar ASA in en administratör.
- Löpande anpassning — i takt med att er IT-miljö växer utökar vi konfigurationen — ingen omdesign, men löpande underhåll som ni också kan utföra själva med de medföljande verktygen.
Vem är ASA till för?
ASA har framför allt utvecklats för små och medelstora företag: företag som vill ha fördelarna med professionell, kontinuerlig IT-drift – jämförbar med den som stora företag sköter med egna SOC- och plattformsteam – men som saknar personalen eller budgeten för att bygga upp detta själva.
- Små och medelstora företag utan en egen stor IT-avdelning
- Organisationer med en IT-miljö som kombinerar de bästa lösningarna från flera leverantörer
- Företag som är sårbara för fördröjd patchning men inte kan bemanna ett säkerhetsteam dygnet runt
- Växande företag som vill förhindra att deras IT-miljö växer igen av äldre system
Vanliga frågor
Är det här tillräckligt säkert för kritiska system? Ja – just eftersom ASA medvetet inte har åtkomst till ärenden, e-post eller andra källor med ej betrodd text undviker den den angreppsyta (promptinjektion) som ligger bakom de flesta AI-agentincidenter världen över. För uppgifter som faktiskt medför den risken låter vi en människa granska och godkänna innan ASA genomför dem.
Fungerar ASA med de leverantörer vi redan använder? Nästan alltid. ASA har medvetet byggts för att vara leverantörsoberoende – det ersätter inte era servrar, lagringslösningar eller nätverksutrustning, utan hanterar dem oavsett märke.
Vad händer om en uppdatering som ASA tillämpar inte fungerar? Då återställer ASA automatiskt ändringen och rapporterar incidenten, så att den kan undersökas i en testmiljö – ändringar driftsätts aldrig blint.
Ersätter ASA vår IT-medarbetare eller leverantör? Nej. ASA tar över det rutinmässiga och tidskrävande förvaltningsarbetet – uppdateringar, övervakning och hälsokontroller – så att era medarbetare (eller Netcare, om ni anlitar oss) kan fokusera på det människor gör bättre: komplexa problem, arkitekturval och undantag. Det sparar alltså både tid och kostnader. AI:n har också bred kunskap om olika produkter, vilket minskar behovet av att anlita extern expertis.
Hur snabbt kan ASA tas i drift? Det beror på omfattningen och komplexiteten i er IT-miljö. Efter den inledande genomgången och kunskapsöverföringen kan ASA snabbt börja hantera de första uppgifterna med låg risk självständigt. Vi utökar befogenheterna stegvis i takt med att förtroendet – och dokumenterade resultat – byggs upp.
Kom igång
Nyfiken på om ASA passar er IT-miljö? Ta med oss kontakt för ett förutsättningslöst samtal.
Tillsammans arbetar vi för en bättre digital framtid.


